Alertas e limites
Saiba dos picos de bots antes dos seus clientes
Defina regras sobre o seu próprio tráfego — taxa de bots, número de pedidos, taxa de resolução — e seja notificado por e-mail, webhook ou Slack. Limites por endereço IP e por chave de API travam as inundações.
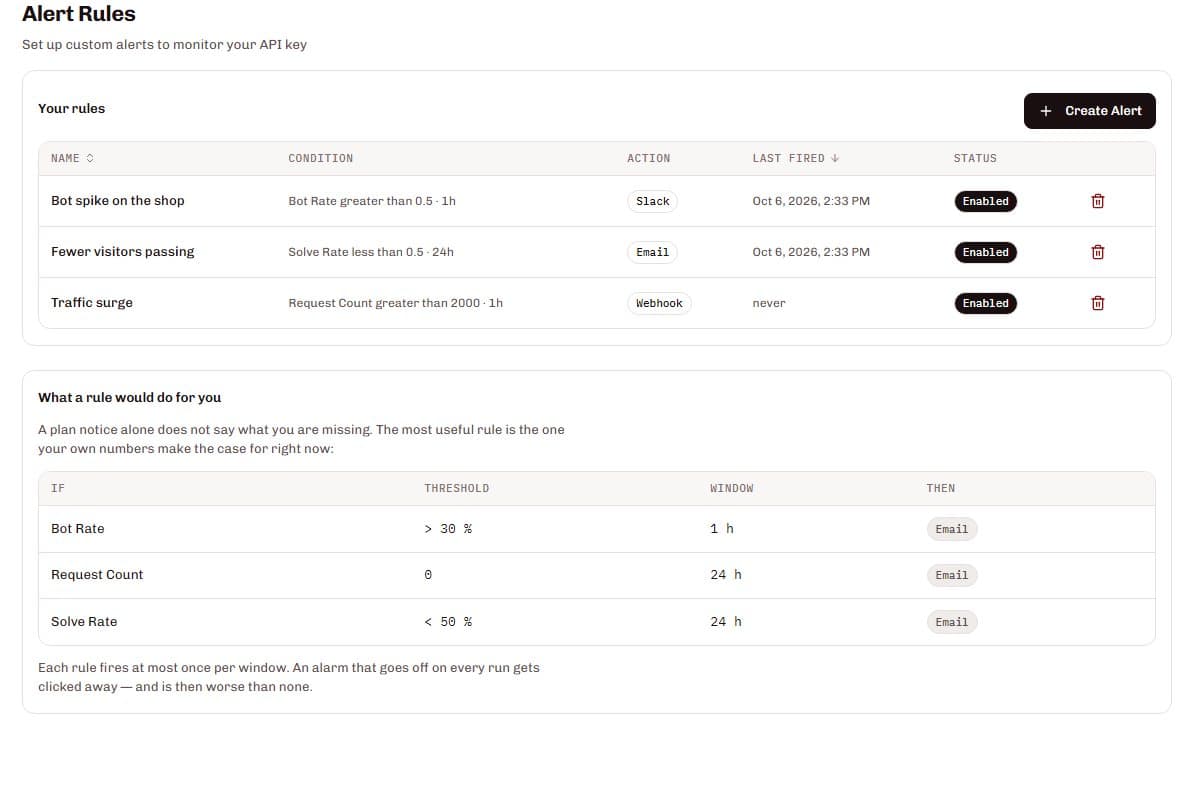
O SilentShield permite definir regras de alerta por chave de API sobre quatro métricas — taxa de bots, número de pedidos, taxa de erros e taxa de resolução — em janelas de cinco minutos a 24 horas, e envia o alerta por e-mail, webhook ou Slack. A limitação de pedidos por endereço IP e por chave de API protege os seus endpoints, e a deteção automática de abusos bloqueia os infratores reincidentes. O SilentShield protege formulários contra bots; não substitui uma firewall de aplicações web nem uma proteção contra DDoS.
De uma métrica a uma mensagem
Escolha uma métrica
Taxa de bots, número de pedidos, taxa de erros ou taxa de resolução.
Defina o limiar e a janela
Maior que, menor que ou igual a, ao longo de 5 minutos, 15 minutos, 1 hora ou 24 horas.
Escolha o canal
E-mail, um webhook ou uma mensagem no Slack.
Receba um alerta por janela
Uma regra dispara no máximo uma vez por janela, para que um alarme continue a merecer ser lido.
O que ganha com isto
Regras sobre os seus próprios números
Comece com uma regra sugerida ou defina a sua para cada chave de API — o alarme mais útil é aquele que o seu próprio tráfego justifica.
Três canais
E-mail, um webhook com assinatura HMAC-SHA256 opcional ou uma mensagem formatada no seu canal do Slack.
Notificações ajustáveis
Os alertas de elevada atividade de abuso, os avisos de quota e o fim de validade das chaves estão ativados por predefinição; um relatório semanal é opcional.
Limites que se mantêm
A limitação de pedidos por IP e por chave de API protege os seus endpoints, e a deteção automática de abusos bloqueia os infratores reincidentes.
Também faz parte
Avisos de quota
Notificações por e-mail à medida que a sua quota mensal se esgota, para que um limite nunca seja uma surpresa.
Um webhook estruturado
O payload inclui o nome da regra, a métrica, o valor, o limiar e a data e hora.
Diretamente no Slack
Adicione o URL de um webhook de entrada e os alertas chegam ao seu canal.
Proteção de dados
Os alertas são construídos a partir de contagens do seu tráfego. O payload de um webhook inclui o nome da regra, a métrica, o valor, o limiar e a data e hora, e pode verificar a respetiva assinatura HMAC-SHA256 com um segredo seu.
Perguntas e respostas
Que métricas podem disparar um alerta?
Com que frequência dispara uma regra?
Posso receber alertas no Slack?
Isto substitui uma firewall?
Páginas relacionadas
Detalhes técnicos
A configuração e a referência encontram-se na documentação: