Alertas y límites
Entérese de los picos de bots antes que sus clientes
Fije reglas sobre su propio tráfico (tasa de bots, número de solicitudes, tasa de resolución) y reciba avisos por correo, webhook o Slack. Los límites de frecuencia por dirección IP y por clave de API contienen las avalanchas.
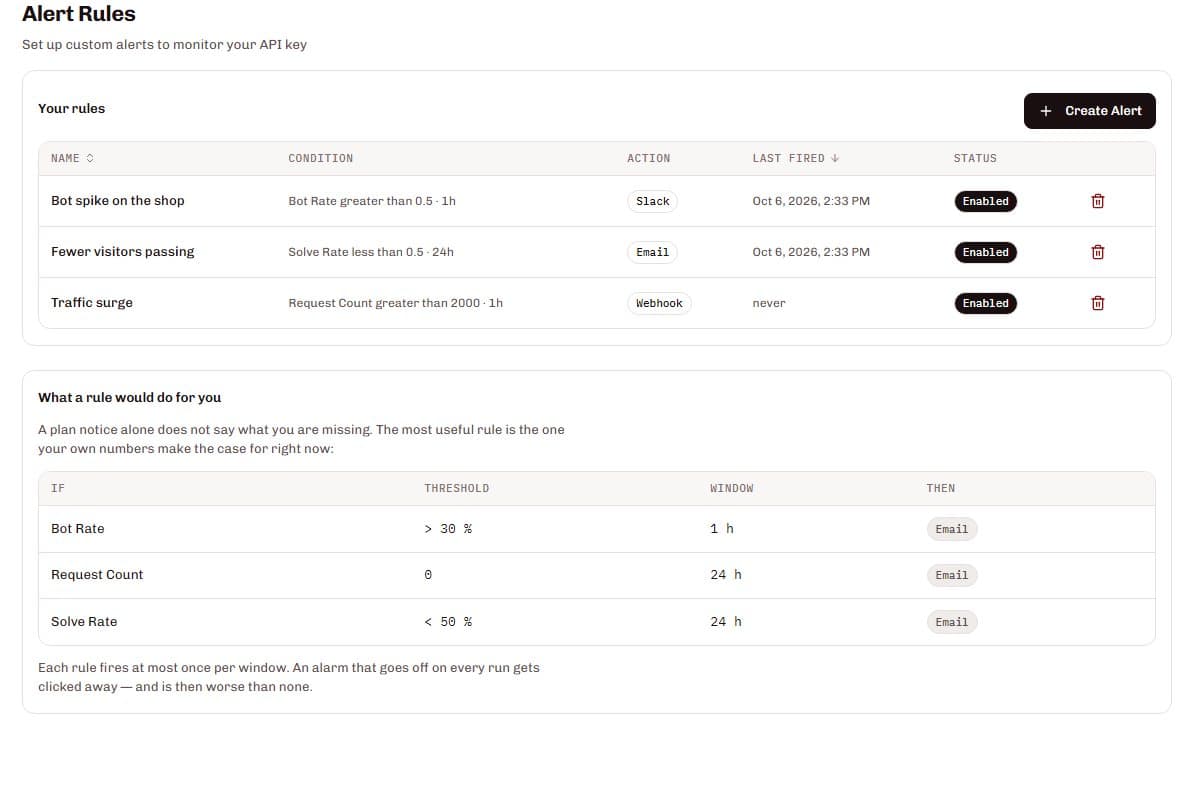
SilentShield le permite definir, para cada clave de API, reglas de alerta sobre cuatro métricas (tasa de bots, número de solicitudes, tasa de errores y tasa de resolución) en ventanas de cinco minutos a 24 horas, y envía la alerta por correo, webhook o Slack. La limitación de frecuencia por dirección IP y por clave de API protege sus endpoints, y la detección automática de abusos bloquea a los reincidentes. SilentShield protege los formularios frente a los bots; no sustituye a un cortafuegos de aplicaciones web ni a una protección contra DDoS.
De una métrica a un mensaje
Elija una métrica
Tasa de bots, número de solicitudes, tasa de errores o tasa de resolución.
Fije el umbral y la ventana
Mayor que, menor que o igual a, durante 5 minutos, 15 minutos, 1 hora o 24 horas.
Elija el canal
Correo electrónico, un webhook o un mensaje de Slack.
Reciba una alerta por ventana
Una regla se dispara como máximo una vez por ventana, para que una alarma siga mereciendo la pena leerse.
Qué obtiene
Reglas sobre sus propias cifras
Parta de una regla sugerida o defina la suya para cada clave de API: la alarma más útil es la que su propio tráfico justifica.
Tres canales
Correo electrónico, un webhook con firma HMAC-SHA256 opcional o un mensaje con formato en su canal de Slack.
Notificaciones que puede ajustar
Las alertas por alta actividad de abuso, los avisos de cuota y el vencimiento de claves están activados de forma predeterminada; un informe semanal es opcional.
Límites que se sostienen
La limitación de frecuencia por dirección IP y por clave de API protege sus endpoints, y la detección automática de abusos bloquea a los reincidentes.
También incluido
Avisos de cuota
Notificaciones por correo a medida que se llena su cuota mensual, para que un límite nunca le sorprenda.
Un webhook estructurado
La carga útil incluye el nombre de la regla, la métrica, el valor, el umbral y la marca de tiempo.
Slack, directamente
Añada la URL de un webhook entrante y las alertas llegan a su canal.
Protección de datos
Las alertas se construyen a partir de recuentos de su tráfico. La carga útil de un webhook incluye el nombre de la regla, la métrica, el valor, el umbral y la marca de tiempo, y usted puede verificar su firma HMAC-SHA256 con un secreto propio.
Preguntas y respuestas
¿Qué métricas pueden activar una alerta?
¿Con qué frecuencia se dispara una regla?
¿Puedo recibir las alertas en Slack?
¿Sustituye esto a un cortafuegos?
Páginas relacionadas
Detalles técnicos
La configuración y la referencia están en la documentación: