Version 2.5.0 av SilentShield är en release om ärlighet snarare än nya reglage: den ändrar vad vi lagrar, säger rakt ut vad vi räknar och anger vilka formulärtillägg för WordPress vi faktiskt har testat. Hela listan finns i ändringsloggen; den här artikeln går igenom de tre ändringar som du sannolikt märker mest.
Nytt i 2.5.0
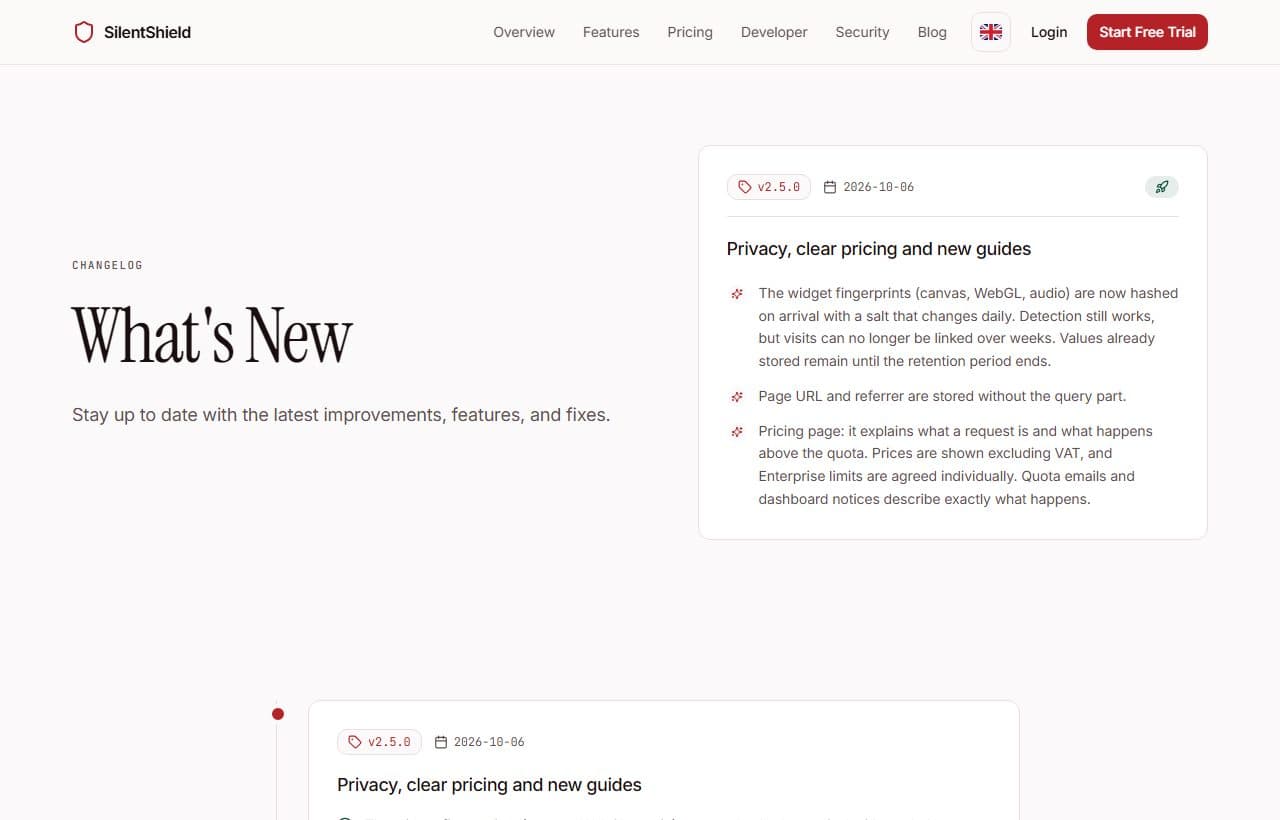
Releasen omfattar fyra områden:
- Integritet. Fingeravtryck lagras med ett salt som byts varje dag, och lagrade sidadresser innehåller inte längre någon frågesträng.
- Prissidan. Den förklarar vad en förfrågan är och vad som händer när månadskvoten är förbrukad.
- WordPress. En ny guide med ett test med en verklig och en avvisad inskickning, samt en kompatibilitetslista som även nämner det som inte fungerar.
- Utvecklardokumentation. En ny struktur och API-exempel som nu fungerar när de kopieras.
Fingeravtryck och URL:er: mindre som kan kopplas ihop
Widgeten mäter ett canvas-, ett WebGL- och ett ljudfingeravtryck. Hittills lagrades dessa värden oförändrade, så samma enhet gav samma värde på varje kunds webbplats och varje dag. Det gjorde det möjligt att koppla ihop besök över webbplatser och veckor, vilket en integritetsvänlig produkt inte ska tillåta.
Nu hashas värdena vid ankomsten med ett salt som byts varje dag. Under en och samma dag ger samma enhet fortfarande samma värde, och det är just det som gör att regler upptäcker en bot som skickar samma fingeravtryck om och om igen. Nästa dag är värdet ett annat, så besök kan inte längre kopplas ihop över veckor. Värden som lagrades före ändringen finns kvar tills lagringstiden löper ut.
Den andra ändringen gäller adresser. Sidans URL och referenten lagrades tidigare inklusive frågesträngen, och en fråga som ?email=… kunde hamna i den lagrade adressen. Nu lagras de utan frågedelen.
Vad som räknas som en förfrågan
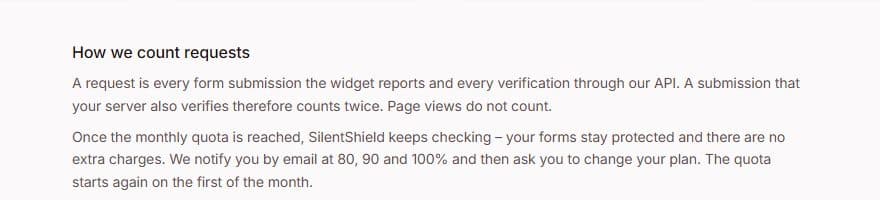
Prissidan anger nu vad en förfrågan är: varje formulärinskickning som widgeten rapporterar och varje verifiering via vårt API. En inskickning som även din server verifierar räknas därför två gånger. Sidvisningar räknas inte.
Sidan anger också vad som händer vid gränsen. När månadskvoten är nådd fortsätter SilentShield att kontrollera, formulären förblir skyddade och inga extra avgifter tillkommer. Ett e-postmeddelande skickas vid 80, 90 och 100 procent, och kvoten börjar om den första i månaden. Priserna visas exklusive moms, och gränserna för Enterprise avtalas individuellt. Kvotmejlen och meddelandena i instrumentpanelen beskriver samma beteende, så att sidan, mejlen och produkten inte längre säger olika saker.
Vilka WordPress-formulär som skyddas
Den nya WordPress-guiden går igenom installation, skapande av nyckel och hur skyddet slås på per formulär. Därefter visar den hur man testar: skicka en verklig inskickning från en webbläsare och en utan webbläsare, och kontrollera att den andra avvisas. Ett avsnitt om felsökning täcker de vanligaste orsakerna, till exempel en saknad HTTPS-anslutning.
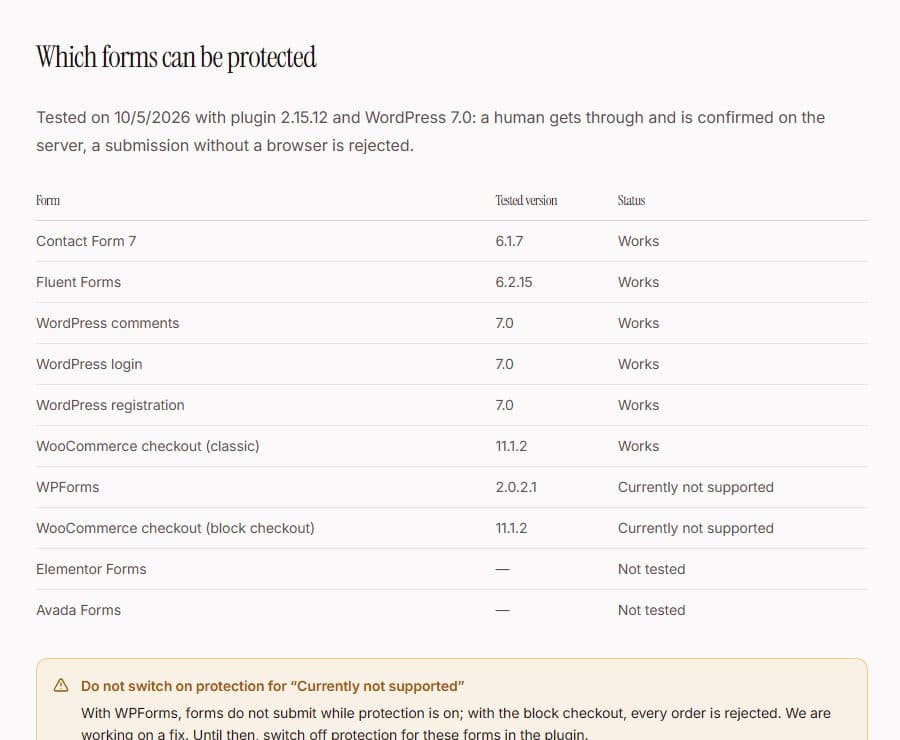
Guiden avslutas med en lista som testades den 5 oktober 2026 med tilläggsversion 2.15.12 och WordPress 7.0. Contact Form 7, Fluent Forms, WordPress kommentarsformulär, inloggnings- och registreringsformulär samt den klassiska WooCommerce-kassan fungerar. För Contact Form 7 finns en separat artikel om att förhindra spam och testa formuläret.
Vad som fortfarande saknas
Två poster i listan lyder ”Stöds inte för närvarande”: WPForms och WooCommerce blockkassa. Med dem går formulär inte att skicka när skyddet är på, eller så avvisas varje beställning. Tills det är åtgärdat bör skyddet stängas av för de formulären i tillägget. Elementor Forms och Avada Forms har ännu inte testats, och vi påstår inte att de fungerar.
Alla ändringar finns i ändringsloggen. För att ta reda på vad som passar din webbplats är WordPress-guiden eller prissidan en bra början.