Zespół i klucze
Jedno konto, wiele witryn, właściwy dostęp dla każdego
Tworzą Państwo klucz API dla każdej domeny, obserwują jego użycie, w razie potrzeby go wymieniają i zapraszają współpracowników z odpowiednią rolą: właściciel, administrator lub osoba z dostępem do odczytu.
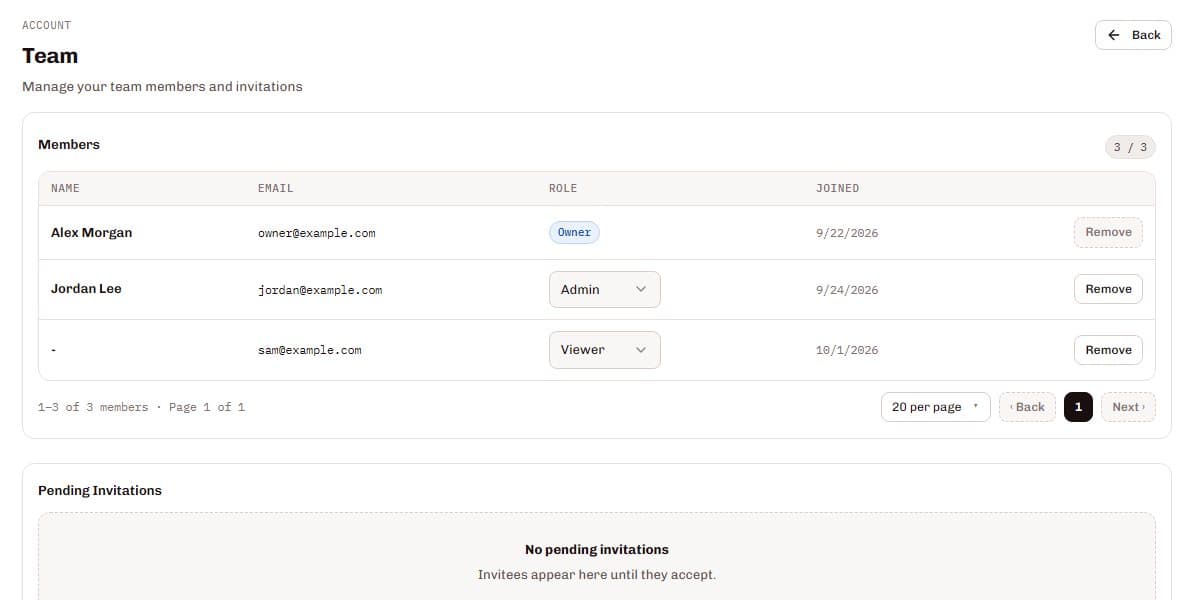
SilentShield wydaje jeden klucz API dla każdej witryny i wiąże go z jej domeną; klucz można wymienić w panelu, a stary przestaje działać natychmiast. Członkowie zespołu dołączają na zaproszenie z jedną z trzech ról: właściciel zajmuje się rozliczeniami i zespołem, administratorzy zarządzają kluczami, regułami i alertami, a osoby z dostępem do odczytu mogą tylko przeglądać. Ilu członków zespołu może mieć konto, zależy od planu.
Od pierwszego klucza do całego zespołu
Tworzą Państwo klucz dla każdej witryny
Nadają mu Państwo nazwę, wiążą z domeną i wybierają środowisko produkcyjne lub deweloperskie.
Instalują Państwo widżet
Dodają Państwo skrypt z kluczem. Klucz jest z założenia publiczny i powiązany z Państwa domeną.
Zapraszają Państwo zespół
Wpisują Państwo adres e-mail i wybierają rolę administratora lub osoby z dostępem do odczytu; zaproszenie przychodzi e-mailem.
Obserwują i wymieniają Państwo
Użycie pozostaje widoczne dla każdego klucza. Klucz należy wymienić, jeśli podejrzewają Państwo, że został ujawniony.
Co Państwo zyskują
Klucz dla każdej witryny
Osobne klucze oddzielają użycie, alerty i ustawienia każdej witryny.
Role dopasowane do pracy
Administratorzy zarządzają kluczami, regułami i alertami; osoby z dostępem do odczytu widzą analitykę, niczego nie zmieniając; tylko właściciel zajmuje się rozliczeniami.
Wymiana bez paniki
Jeśli klucz mógł zostać ujawniony, proszę go wymienić w panelu. Stary klucz przestaje działać natychmiast.
Zaproszenia pod Państwa kontrolą
Zaproszenia wygasają po 7 dniach, a Państwo mogą je wysłać ponownie lub odwołać. Usunięcie członka zespołu natychmiast kończy jego dostęp.
Również w pakiecie
Produkcja i środowisko deweloperskie
Każdy klucz można oznaczyć jako produkcyjny lub deweloperski.
Weryfikacja domeny
Własność domeny potwierdzają Państwo rekordem DNS lub metatagiem; oczekujące sprawdzenia uruchamiają się automatycznie co 5 minut.
Ustawienia dla każdego klucza
Wygląd widżetu, reguły alertów i ustawienia formularzy należą do klucza.
Ochrona danych
Klucz w kodzie źródłowym strony jest z założenia publiczny i powiązany z Państwa zarejestrowaną domeną. Kontrole po stronie serwera używają osobnego klucza tajnego, który nigdy nie powinien trafić do przeglądarki.
Pytania i odpowiedzi
Jakie są role?
Czy to bezpieczne, że klucz jest widoczny w kodzie źródłowym mojej strony?
Co się dzieje po wymianie klucza?
Ilu członków zespołu mogę dodać?
Powiązane strony
Szczegóły techniczne
Konfigurację i opis techniczny znajdą Państwo w dokumentacji: