Wersja 2.5.0 SilentShield to wydanie o rzetelności, a nie o nowych przełącznikach: zmienia to, co zapisujemy, jasno mówi, co liczymy, i wskazuje, które wtyczki formularzy WordPress faktycznie przetestowaliśmy. Pełna lista znajduje się w changelogu; ten artykuł omawia trzy zmiany, które najłatwiej zauważyć.
Co nowego w 2.5.0
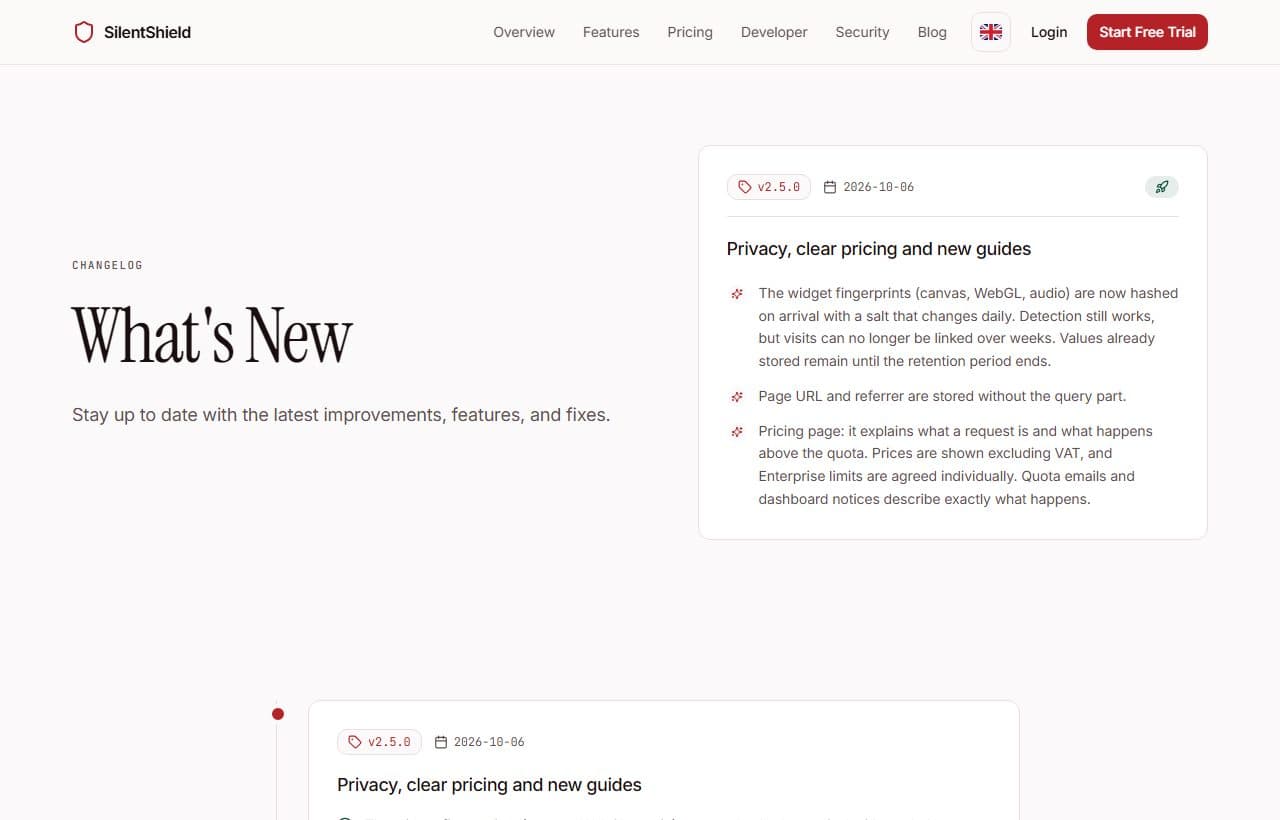
Wydanie obejmuje cztery obszary:
- Prywatność. Odciski są zapisywane z solą zmieniającą się codziennie, a zapisane adresy stron nie zawierają już query string.
- Strona z cennikiem. Wyjaśnia, czym jest żądanie i co się dzieje, gdy miesięczny limit zostanie wyczerpany.
- WordPress. Nowy poradnik z testem na prawdziwym i odrzuconym zgłoszeniu oraz lista zgodności, która wymienia także to, co nie działa.
- Dokumentacja dla programistów. Nowa struktura oraz przykłady API, które po skopiowaniu działają.
Odciski i adresy URL: mniej do powiązania
Widżet mierzy odcisk canvas, WebGL i audio. Dotąd wartości te były zapisywane bez zmian, więc to samo urządzenie dawało tę samą wartość na stronie każdego klienta i każdego dnia. Pozwalało to łączyć wizyty między stronami i w ciągu tygodni, a tego produkt przyjazny prywatności nie powinien umożliwiać.
Teraz wartości są po otrzymaniu haszowane z solą zmieniającą się każdego dnia. W obrębie jednego dnia to samo urządzenie nadal daje tę samą wartość, dzięki czemu reguły rozpoznają bota wysyłającego wciąż ten sam odcisk. Następnego dnia wartość jest inna, więc wizyt nie da się już łączyć w skali tygodni. Wartości zapisane przed zmianą pozostają do końca okresu przechowywania.
Druga zmiana dotyczy adresów. Adres URL strony i referrer były zapisywane razem z query string, a zapytanie takie jak ?email=… mogło trafić do zapisanego adresu. Teraz zapisujemy je bez części zapytania.
Co jest liczone jako żądanie
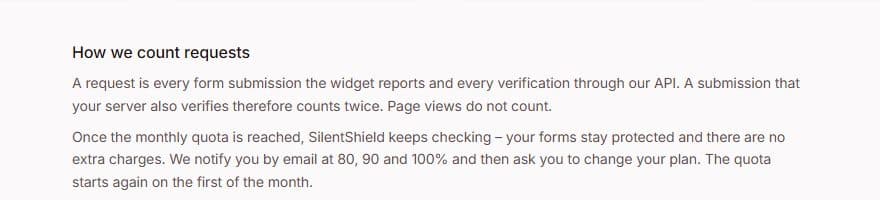
Strona z cennikiem mówi teraz, czym jest żądanie: każde zgłoszenie formularza raportowane przez widżet i każda weryfikacja przez nasze API. Zgłoszenie, które weryfikuje także Państwa serwer, jest więc liczone dwukrotnie. Odsłony stron nie są liczone.
Strona wyjaśnia również, co dzieje się przy limicie. Po wyczerpaniu miesięcznego limitu SilentShield nadal sprawdza zgłoszenia, formularze pozostają chronione i nie są naliczane żadne dodatkowe opłaty. Wiadomość e-mail otrzymują Państwo przy 80, 90 i 100 procentach, a limit zaczyna się od nowa pierwszego dnia miesiąca. Ceny są podawane bez VAT, a limity w planie Enterprise są ustalane indywidualnie. E-maile o limicie i komunikaty w panelu opisują to samo zachowanie, więc strona, wiadomości i produkt nie mówią już różnych rzeczy.
Które formularze WordPress są chronione
Nowy poradnik WordPress prowadzi przez instalację, utworzenie klucza i włączenie ochrony dla poszczególnych formularzy. Następnie pokazuje, jak testować: wysłać jedno prawdziwe zgłoszenie z przeglądarki i jedno bez przeglądarki oraz sprawdzić, czy drugie zostało odrzucone. Sekcja o rozwiązywaniu problemów omawia najczęstsze przyczyny, takie jak brak połączenia HTTPS.
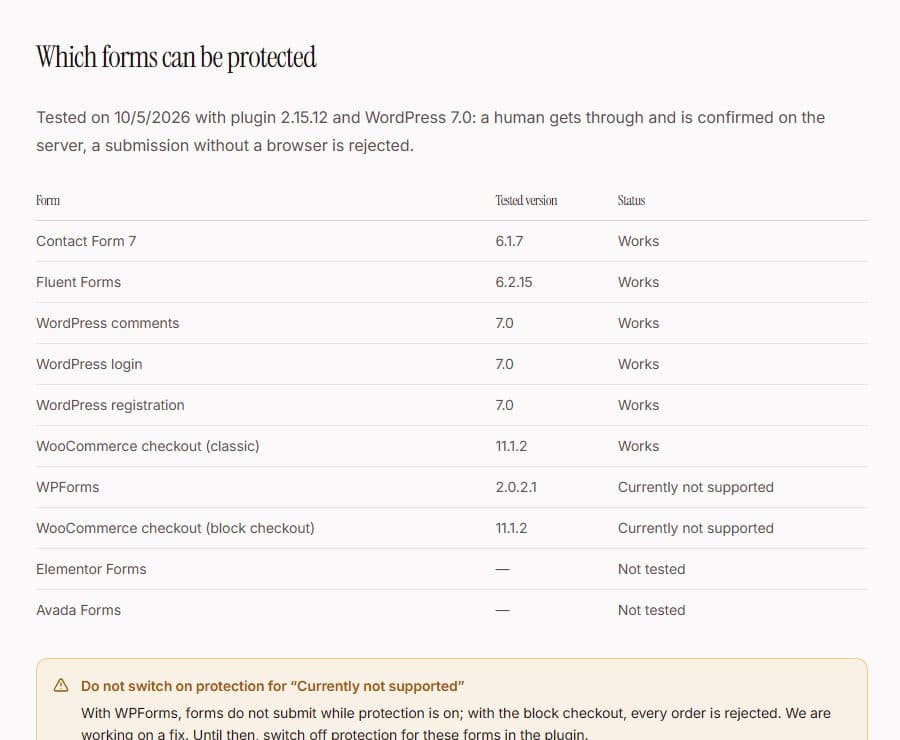
Poradnik kończy lista przetestowana 5 października 2026 r. z wtyczką w wersji 2.15.12 i WordPress 7.0. Działają Contact Form 7, Fluent Forms, komentarze WordPress, formularze logowania i rejestracji oraz klasyczny proces zamówienia WooCommerce. Do Contact Form 7 jest osobny artykuł o tym, jak zapobiegać spamowi i testować formularz.
Czego jeszcze brakuje
Dwie pozycje na liście mają oznaczenie „Obecnie nieobsługiwane”: WPForms i blokowy proces zamówienia WooCommerce. W ich przypadku formularze nie są wysyłane przy włączonej ochronie albo każde zamówienie jest odrzucane. Do czasu naprawy należy wyłączyć ochronę dla tych formularzy we wtyczce. Elementor Forms i Avada Forms nie zostały jeszcze przetestowane i nie twierdzimy, że działają.
Aby zobaczyć wszystkie zmiany, proszę przeczytać changelog. Aby sprawdzić, co pasuje do Państwa witryny, najlepiej zacząć od poradnika WordPress lub strony z cennikiem.