Avvisi e limiti
Venga a sapere dei picchi di bot prima dei Suoi clienti
Imposti regole sul Suo traffico (tasso di bot, numero di richieste, tasso di risoluzione) e riceva una notifica via e-mail, webhook o Slack. I limiti di frequenza per indirizzo IP e per chiave API contengono le ondate.
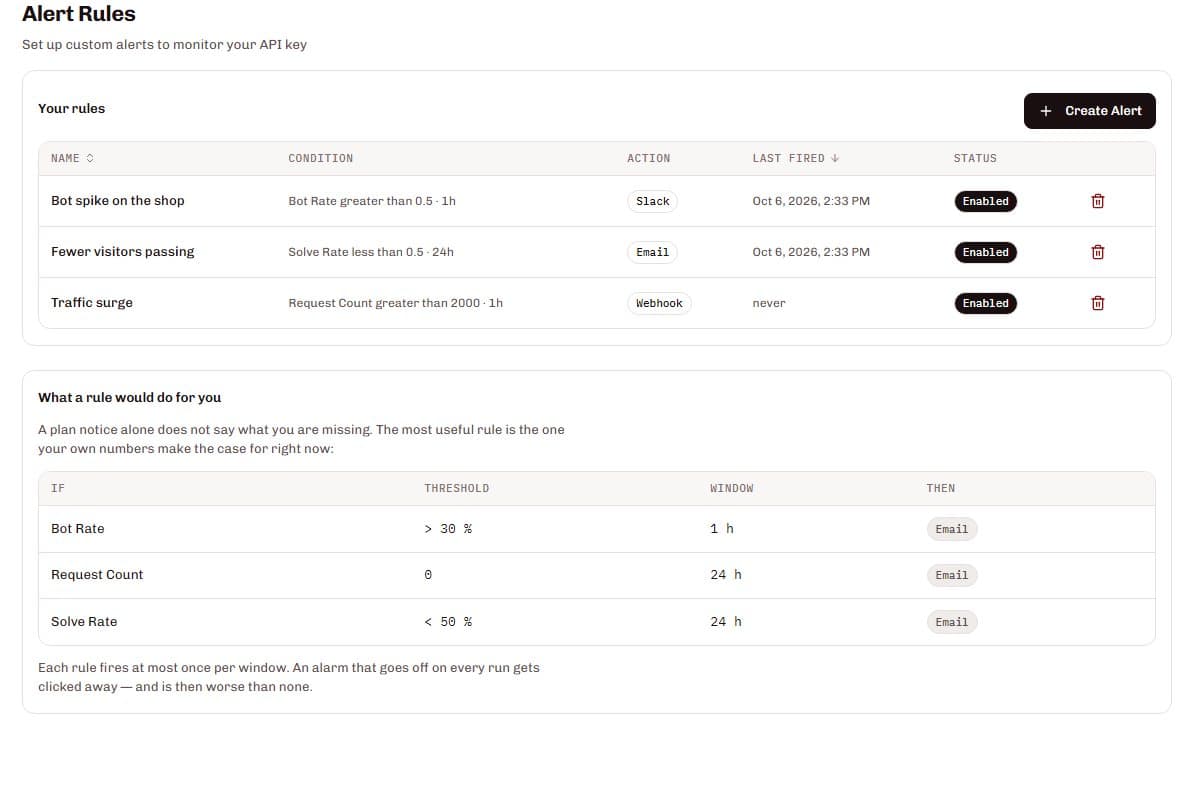
SilentShield Le permette di definire, per ogni chiave API, regole di avviso su quattro metriche (tasso di bot, numero di richieste, tasso di errori e tasso di risoluzione) su finestre da cinque minuti a 24 ore, e invia l’avviso via e-mail, webhook o Slack. Il limite di frequenza per indirizzo IP e per chiave API protegge i Suoi endpoint, e il rilevamento automatico degli abusi blocca i recidivi. SilentShield protegge i moduli dai bot; non sostituisce un web application firewall né una protezione DDoS.
Da una metrica a un messaggio
Scelga una metrica
Tasso di bot, numero di richieste, tasso di errori o tasso di risoluzione.
Imposti soglia e finestra
Maggiore di, minore di o uguale a, su 5 minuti, 15 minuti, 1 ora o 24 ore.
Scelga il canale
E-mail, un webhook o un messaggio Slack.
Riceva un avviso per finestra
Una regola scatta al massimo una volta per finestra, così un allarme resta degno di essere letto.
Che cosa ottiene
Regole sui Suoi numeri
Parta da una regola suggerita o ne definisca una Sua per ogni chiave API: l’allarme più utile è quello che il Suo traffico stesso giustifica.
Tre canali
E-mail, un webhook con firma HMAC-SHA256 facoltativa o un messaggio formattato nel Suo canale Slack.
Notifiche che può regolare
Gli avvisi per intensa attività di abuso, gli avvisi sulla quota e la scadenza delle chiavi sono attivi per impostazione predefinita; un rapporto settimanale è facoltativo.
Limiti che reggono
Il limite di frequenza per indirizzo IP e per chiave API protegge i Suoi endpoint, e il rilevamento automatico degli abusi blocca i recidivi.
Incluso anche
Avvisi sulla quota
Notifiche e-mail man mano che la Sua quota mensile si riempie, così un limite non arriva mai di sorpresa.
Un webhook strutturato
Il payload contiene nome della regola, metrica, valore, soglia e marca temporale.
Slack, direttamente
Aggiunga l’URL di un webhook in entrata e gli avvisi arrivano nel Suo canale.
Protezione dei dati
Gli avvisi nascono da conteggi del Suo traffico. Il payload di un webhook contiene nome della regola, metrica, valore, soglia e marca temporale, e Lei può verificarne la firma HMAC-SHA256 con un segreto Suo.
Domande e risposte
Quali metriche possono far scattare un avviso?
Con quale frequenza scatta una regola?
Posso ricevere gli avvisi su Slack?
Sostituisce un firewall?
Sia informato quando qualcosa cambia
Inizi gratis e imposti la Sua prima regola di avviso.
Pagine correlate
Dettagli tecnici
Configurazione e riferimenti si trovano nella documentazione: