Alertes et limites
Apprenez les pics de bots avant vos clients
Définissez des règles sur votre propre trafic (taux de bots, nombre de requêtes, taux de résolution) et soyez prévenu par e-mail, webhook ou Slack. Des limites de débit par adresse IP et par clé API contiennent les déluges.
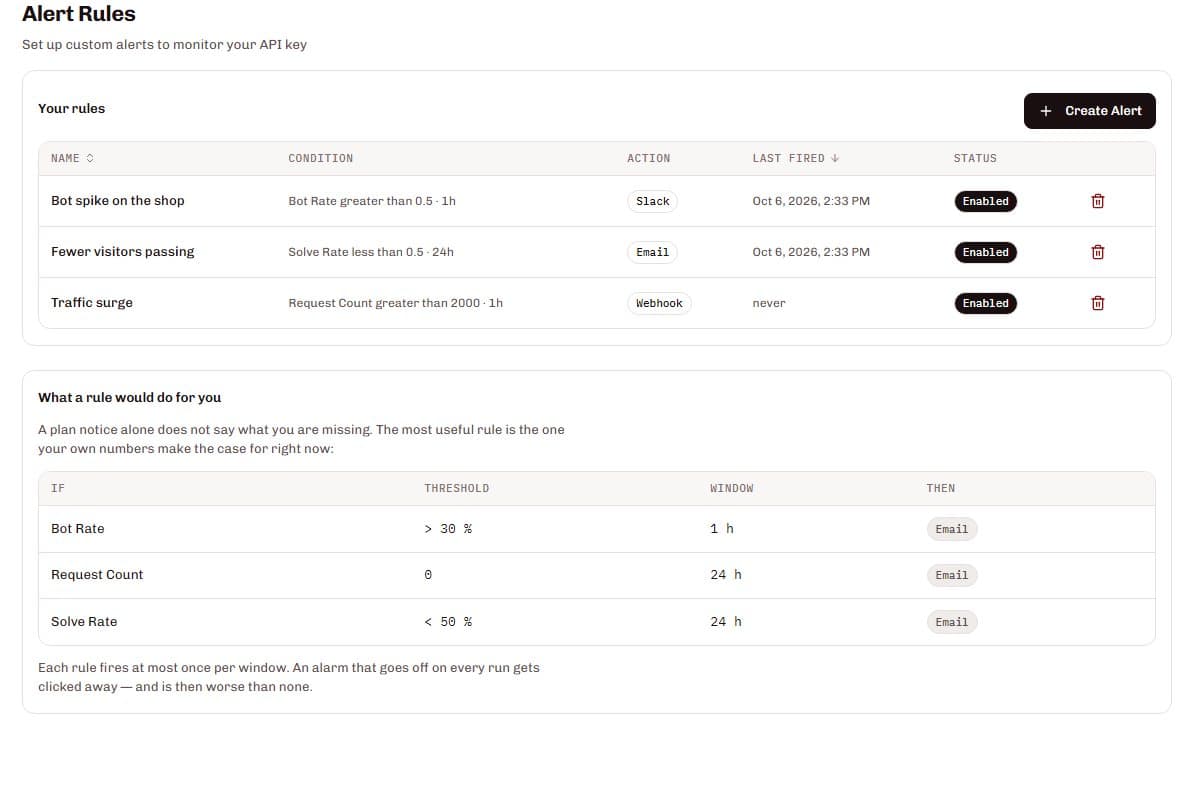
SilentShield vous permet de définir, pour chaque clé API, des règles d’alerte sur quatre indicateurs (taux de bots, nombre de requêtes, taux d’erreurs et taux de résolution) sur des fenêtres allant de cinq minutes à 24 heures, et envoie l’alerte par e-mail, webhook ou Slack. La limitation de débit par adresse IP et par clé API protège vos points d’accès, et la détection automatique des abus bloque les récidivistes. SilentShield protège les formulaires contre les bots ; il ne remplace ni un pare-feu applicatif web ni une protection contre les attaques DDoS.
D’un indicateur à un message
Choisir un indicateur
Taux de bots, nombre de requêtes, taux d’erreurs ou taux de résolution.
Fixer le seuil et la fenêtre
Supérieur à, inférieur à ou égal à, sur 5 minutes, 15 minutes, 1 heure ou 24 heures.
Choisir le canal
E-mail, webhook ou message Slack.
Recevoir une alerte par fenêtre
Une règle se déclenche au plus une fois par fenêtre, pour qu’une alarme reste digne d’être lue.
Ce que vous y gagnez
Des règles sur vos propres chiffres
Partez d’une règle suggérée ou définissez la vôtre pour chaque clé API : l’alarme la plus utile est celle que votre propre trafic justifie.
Trois canaux
E-mail, webhook avec signature HMAC-SHA256 facultative, ou message mis en forme dans votre canal Slack.
Des notifications réglables
Les alertes d’activité d’abus élevée, les avertissements de quota et l’expiration des clés sont activés par défaut ; un rapport hebdomadaire est facultatif.
Des limites qui tiennent
La limitation de débit par adresse IP et par clé API protège vos points d’accès, et la détection automatique des abus bloque les récidivistes.
Également inclus
Avertissements de quota
Des notifications par e-mail à mesure que votre quota mensuel se remplit, pour qu’une limite ne vous surprenne jamais.
Un webhook structuré
La charge utile contient le nom de la règle, l’indicateur, la valeur, le seuil et l’horodatage.
Slack, directement
Ajoutez l’URL d’un webhook entrant et les alertes arrivent dans votre canal.
Protection des données
Les alertes sont construites à partir de comptages de votre trafic. La charge utile d’un webhook contient le nom de la règle, l’indicateur, la valeur, le seuil et l’horodatage, et vous pouvez vérifier sa signature HMAC-SHA256 avec un secret qui vous est propre.
Questions et réponses
Quels indicateurs peuvent déclencher une alerte ?
À quelle fréquence une règle se déclenche-t-elle ?
Puis-je recevoir les alertes dans Slack ?
Cela remplace-t-il un pare-feu ?
Soyez prévenu quand quelque chose change
Commencez gratuitement et définissez votre première règle d’alerte.
Pages associées
Détails techniques
L’installation et la référence se trouvent dans la documentation :