Verze 2.5.0 produktu SilentShield je vydání o poctivosti, nikoli o nových přepínačích: mění, co ukládáme, jasně říká, co počítáme, a uvádí, které formulářové pluginy pro WordPress jsme skutečně otestovali. Úplný seznam najdete v changelogu; tento článek vysvětluje tři změny, kterých si nejspíš všimnete nejdříve.
Co je nového ve verzi 2.5.0
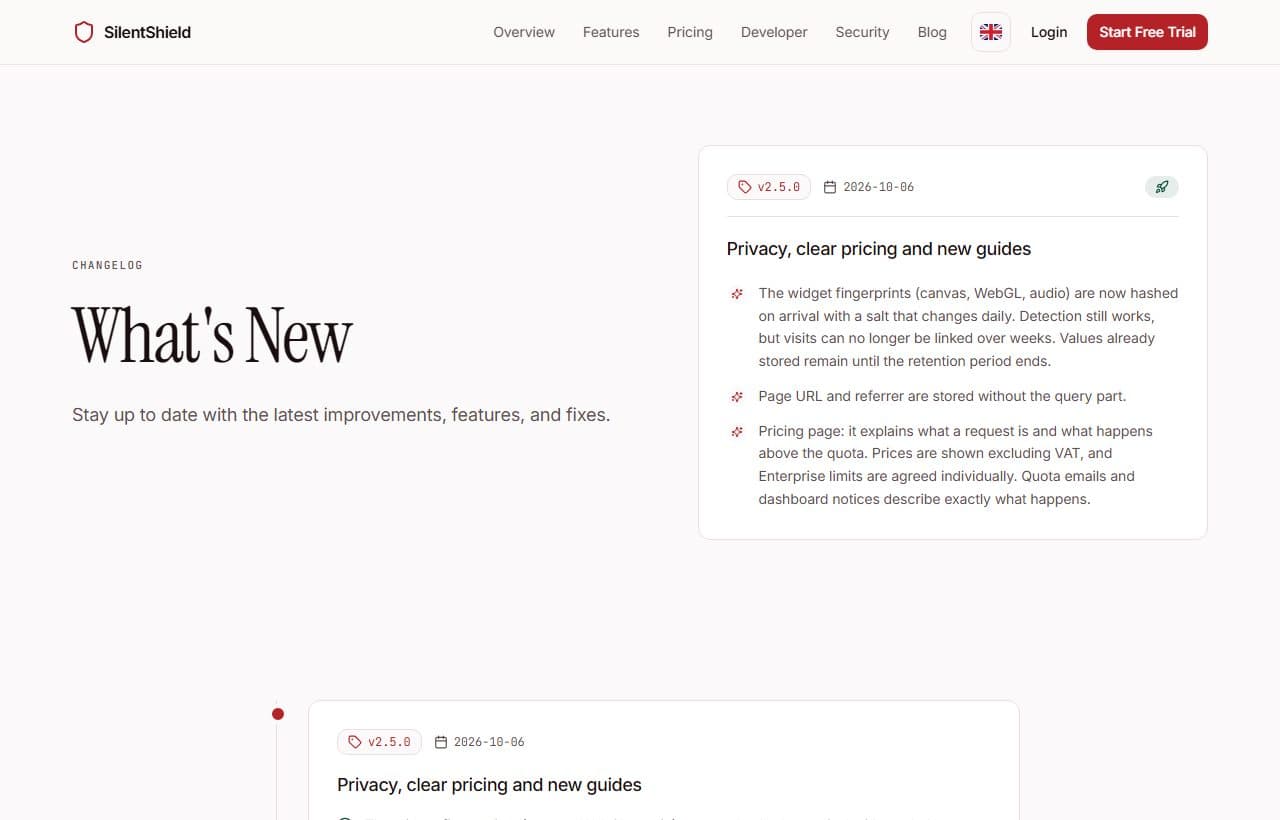
Vydání se týká čtyř oblastí:
- Soukromí. Otisky se ukládají s denně se měnící solí a uložené adresy stránek už neobsahují query string.
- Stránka s ceníkem. Vysvětluje, co je požadavek a co se stane, když se vyčerpá měsíční limit.
- WordPress. Nový průvodce s testem na skutečném a odmítnutém odeslání a seznam kompatibility, který uvádí i to, co nefunguje.
- Dokumentace pro vývojáře. Nová struktura a příklady API, které po zkopírování fungují.
Otisky a adresy URL: méně, co lze propojit
Widget měří otisk canvasu, WebGL a zvuku. Dosud se tyto hodnoty ukládaly beze změny, takže stejné zařízení dávalo stejnou hodnotu na webu každého zákazníka a každý den. Díky tomu bylo možné propojovat návštěvy napříč weby i týdny, což je přesně to, co produkt šetrný k soukromí nesmí umožňovat.
Nyní se hodnoty po přijetí hashují s denně se měnící solí. V rámci jednoho dne dává stejné zařízení stále stejnou hodnotu, a právě díky tomu pravidla poznají bota, který posílá pořád stejný otisk. Následující den je hodnota jiná, takže návštěvy už nelze propojit v rozsahu týdnů. Hodnoty uložené před touto změnou zůstanou do konce doby uchovávání.
Druhá změna se týká adres. Adresa URL stránky a referrer se dříve ukládaly včetně query string a dotaz jako ?email=… se tak mohl dostat do uložené adresy. Nyní se ukládají bez části s dotazem.
Co se počítá jako požadavek
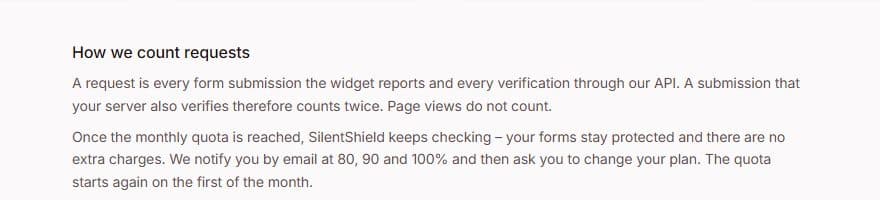
Stránka s ceníkem nyní říká, co je požadavek: každé odeslání formuláře nahlášené widgetem a každé ověření prostřednictvím našeho API. Odeslání, které ověřuje také váš server, se proto počítá dvakrát. Zobrazení stránek se nepočítají.
Uvádí také, co se děje u limitu. Jakmile je dosažen měsíční limit, SilentShield dál kontroluje, vaše formuláře zůstávají chráněné a neúčtují se žádné příplatky. E-mail obdržíte při 80, 90 a 100 procentech a limit začíná znovu prvního dne v měsíci. Ceny jsou uvedeny bez DPH a limity v plánu Enterprise se sjednávají individuálně. E-maily o limitu i upozornění v dashboardu popisují totéž chování, takže stránka, e-maily a produkt už neříkají různé věci.
Které formuláře WordPressu jsou chráněny
Nový průvodce pro WordPress provází instalací, vytvořením klíče a zapnutím ochrany pro jednotlivé formuláře. Poté ukazuje, jak testovat: odeslat jedno skutečné odeslání z prohlížeče a jedno bez prohlížeče a ověřit, že druhé je odmítnuto. Část o řešení potíží popisuje nejčastější příčiny, například chybějící připojení HTTPS.
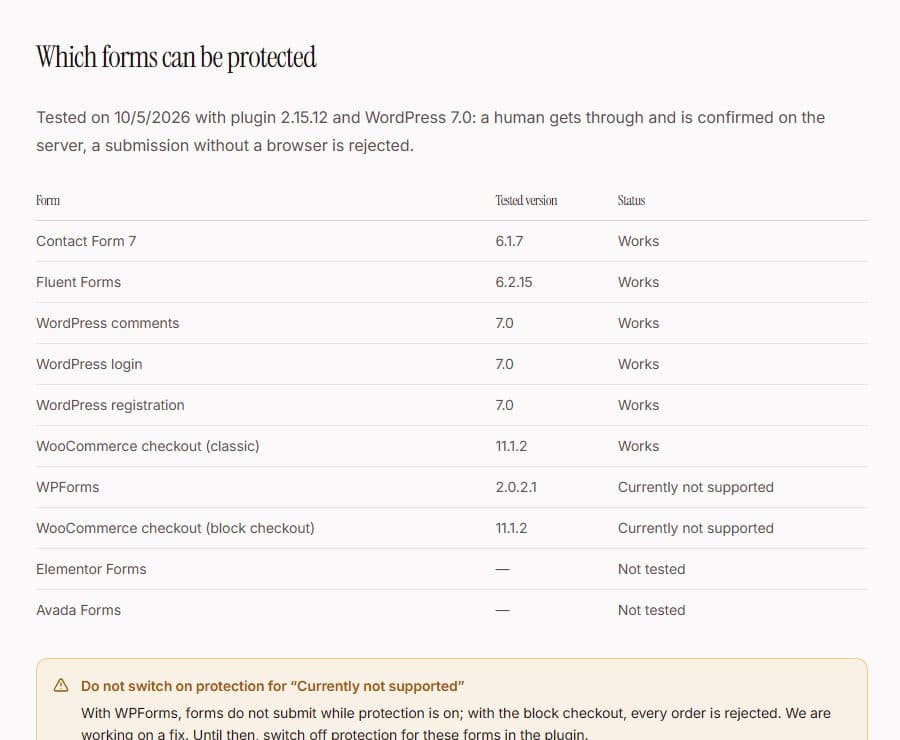
Průvodce končí seznamem otestovaným 5. října 2026 s verzí pluginu 2.15.12 a WordPressem 7.0. Fungují Contact Form 7, Fluent Forms, komentáře WordPressu, přihlašovací a registrační formuláře a klasická pokladna WooCommerce. K Contact Form 7 existuje samostatný článek o tom, jak předcházet spamu a otestovat formulář.
Co stále chybí
Dvě položky v seznamu nesou označení „Momentálně nepodporováno“: WPForms a blokovou pokladnu WooCommerce. U nich se formuláře při zapnuté ochraně neodešlou, nebo je odmítnuta každá objednávka. Než to bude opraveno, vypněte v pluginu ochranu pro tyto formuláře. Elementor Forms a Avada Forms zatím otestovány nebyly a netvrdíme, že fungují.
Chcete-li vidět všechny změny, přečtěte si changelog. Co se hodí pro váš web, ověříte nejlépe v průvodci pro WordPress nebo na stránce s ceníkem.