La version 2.5.0 de SilentShield est une version consacrée à l’honnêteté plutôt qu’à de nouveaux réglages : elle change ce que nous stockons, dit clairement ce que nous comptons et indique quels plugins de formulaires WordPress nous avons réellement testés. La liste complète figure dans le changelog ; cet article explique les trois changements que vous remarquerez le plus probablement.
Les nouveautés de la version 2.5.0
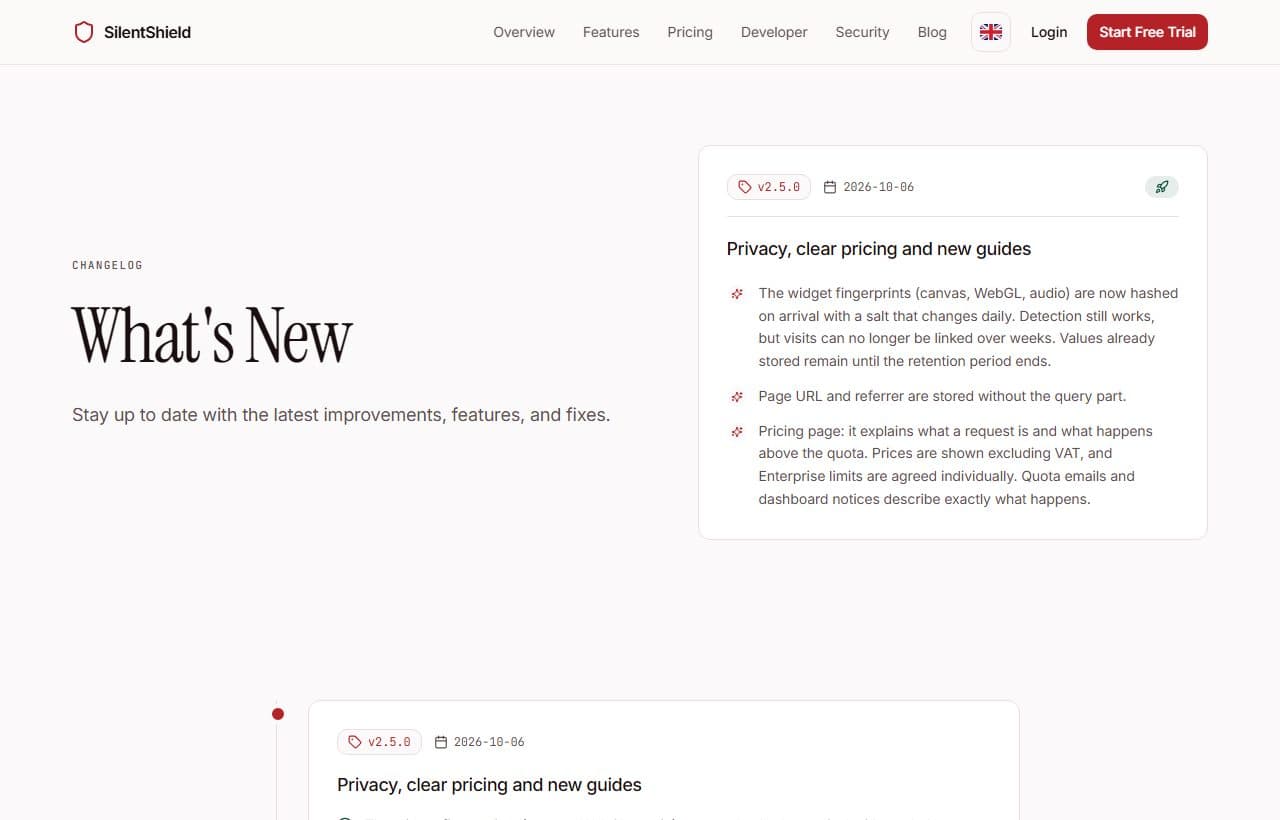
La version couvre quatre domaines :
- Confidentialité. Les empreintes sont stockées avec un sel qui change chaque jour, et les adresses de pages stockées ne comportent plus de query string.
- Page des tarifs. Elle explique ce qu’est une requête et ce qui se passe lorsque le quota mensuel est épuisé.
- WordPress. Un nouveau guide avec un test reposant sur un envoi réel et un envoi rejeté, ainsi qu’une liste de compatibilité qui nomme aussi ce qui ne fonctionne pas.
- Documentation développeur. Une nouvelle structure et des exemples d’API qui fonctionnent désormais une fois copiés.
Empreintes et URL : moins de données recoupables
Le widget mesure une empreinte canvas, une empreinte WebGL et une empreinte audio. Jusqu’ici, ces valeurs étaient stockées telles quelles : le même appareil produisait donc la même valeur sur le site de chaque client et chaque jour. Il était ainsi possible de relier des visites d’un site à l’autre et d’une semaine à l’autre, exactement ce qu’un produit respectueux de la vie privée ne doit pas permettre.
Désormais, les valeurs sont hachées à leur arrivée avec un sel qui change chaque jour. Au cours d’une même journée, le même appareil produit toujours la même valeur, ce qui permet aux règles de repérer un bot qui envoie sans cesse la même empreinte. Le lendemain, la valeur est différente : les visites ne peuvent plus être reliées sur plusieurs semaines. Les valeurs stockées avant ce changement sont conservées jusqu’à la fin de la durée de conservation.
Le second changement concerne les adresses. L’URL de la page et le référent étaient jusqu’ici stockés avec leur query string, et une requête comme ?email=… pouvait se retrouver dans l’adresse stockée. Ils sont désormais stockés sans la partie query.
Ce qui compte comme une requête
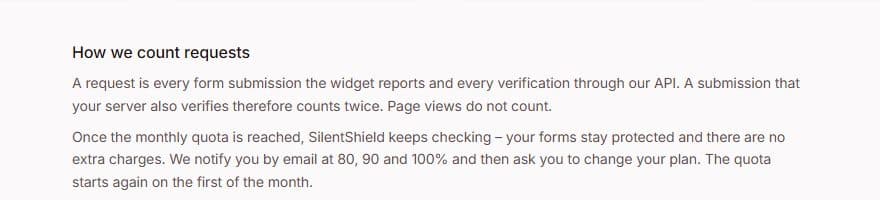
La page des tarifs indique maintenant ce qu’est une requête : chaque envoi de formulaire signalé par le widget et chaque vérification via notre API. Un envoi que votre serveur vérifie également compte donc deux fois. Les pages vues ne comptent pas.
Elle précise aussi ce qui se passe à la limite. Une fois le quota mensuel atteint, SilentShield continue de vérifier, vos formulaires restent protégés et aucun frais supplémentaire n’est facturé. Vous recevez un e-mail à 80, 90 et 100 pour cent, et le quota repart le premier du mois. Les prix sont indiqués hors TVA, et les limites d’Enterprise sont convenues au cas par cas. Les e-mails de quota et les messages du tableau de bord décrivent le même comportement : la page, les e-mails et le produit ne disent donc plus des choses différentes.
Quels formulaires WordPress sont protégés
Le nouveau guide WordPress détaille l’installation, la création de la clé et l’activation de la protection formulaire par formulaire. Il montre ensuite comment tester : envoyer un formulaire réel depuis un navigateur et un autre sans navigateur, puis vérifier que le second est rejeté. Une section de dépannage couvre les causes les plus fréquentes, comme l’absence de connexion HTTPS.
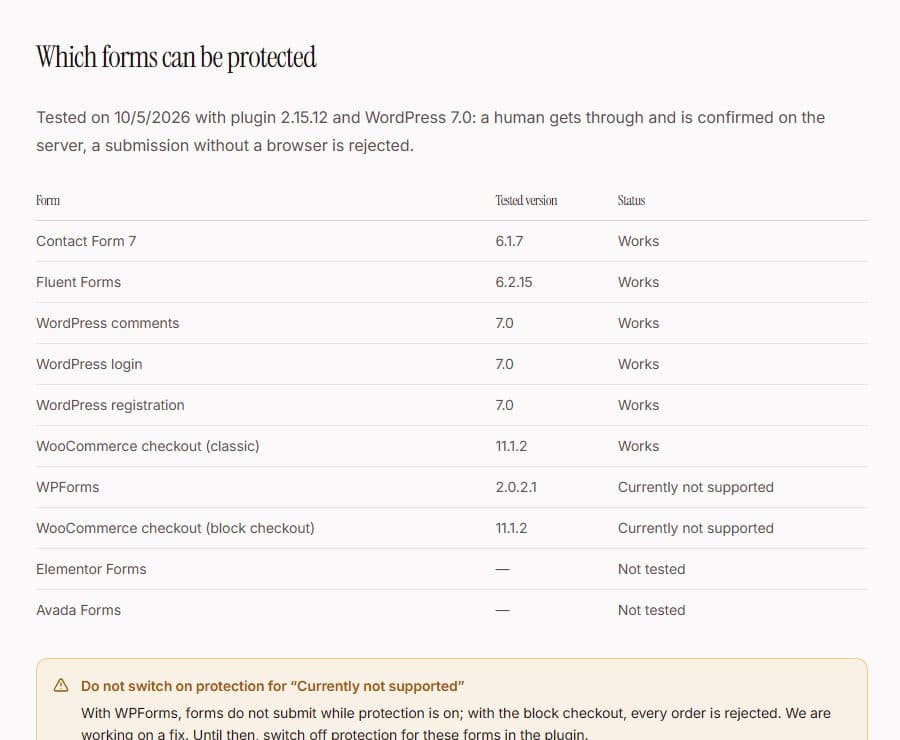
Le guide se termine par une liste testée le 5 octobre 2026 avec la version 2.15.12 du plugin et WordPress 7.0. Contact Form 7, Fluent Forms, les commentaires WordPress, les formulaires de connexion et d’inscription ainsi que le tunnel de commande WooCommerce classique fonctionnent. Pour Contact Form 7, un article distinct explique comment empêcher le spam et tester le formulaire.
Ce qui manque encore
Deux entrées de la liste indiquent « Actuellement non pris en charge » : WPForms et le tunnel de commande par blocs de WooCommerce. Avec eux, les formulaires ne s’envoient pas lorsque la protection est activée, ou chaque commande est rejetée. Tant que ce n’est pas corrigé, désactivez la protection de ces formulaires dans le plugin. Elementor Forms et Avada Forms n’ont pas encore été testés, et nous ne prétendons pas qu’ils fonctionnent.
Pour voir tout ce qui a changé, consultez le changelog. Pour vérifier ce qui convient à votre site, commencez par le guide WordPress ou la page des tarifs.