WooCommerce pozna dve vrsti blagajne, SilentShield pa ima za vsako svoje stikalo. Ta vodnik prikazuje obe s posnetki zaslona. Preizkušeno je bilo 7. oktobra 2026 z WooCommerce 11.1.2, SilentShield 2.15.14 in WordPress 7.1.2, s plačilom po povzetju kot načinom plačila. Drugi plačilni prehodi niso bili del tega preizkusa. Metoda captcha in ostale plasti zaščite so opisane v splošnem vodniku za nastavitev. Preizkus je uporabljal lastne plasti captcha vtičnika brez ključa API; seznam združljivosti za API SilentShield je v vodiču za WordPress.
Korak 1: Ugotovite, katero blagajno uporabljate
Stran s kratko kodo [woocommerce_checkout] je klasična blagajna. Stran blagajne, ki jo je WooCommerce 11.1.2 ustvaril za našo novo trgovino, namesto tega uporablja blok Checkout. Stran blagajne odprite v urejevalniku, da vidite, katero imate, ali vklopite obe stikali spodaj, če niste prepričani.
Korak 2: Vklopite blagajno v SilentShield
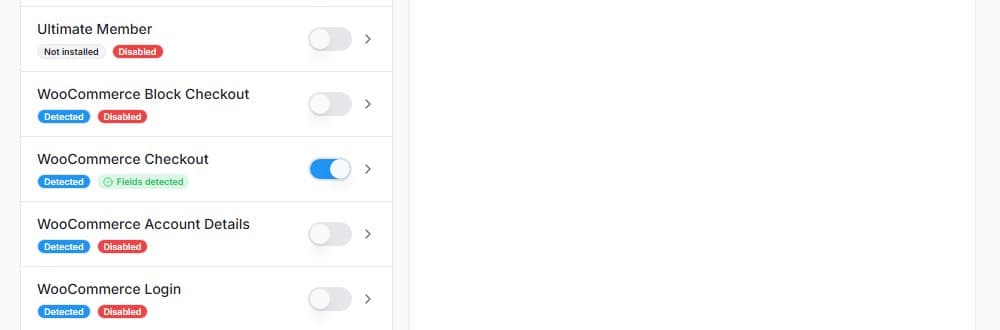
Odprite SilentShield → Forms. WooCommerce se pojavi kot več vnosov; za blagajno sta to WooCommerce Checkout (klasična) in WooCommerce Block Checkout. Prijava, registracija in podatki o računu imajo na istem seznamu lastna stikala. Stikalo shrani takoj, gumba Shrani tu ni.
Korak 3: Klasična blagajna: kje se captcha pojavi
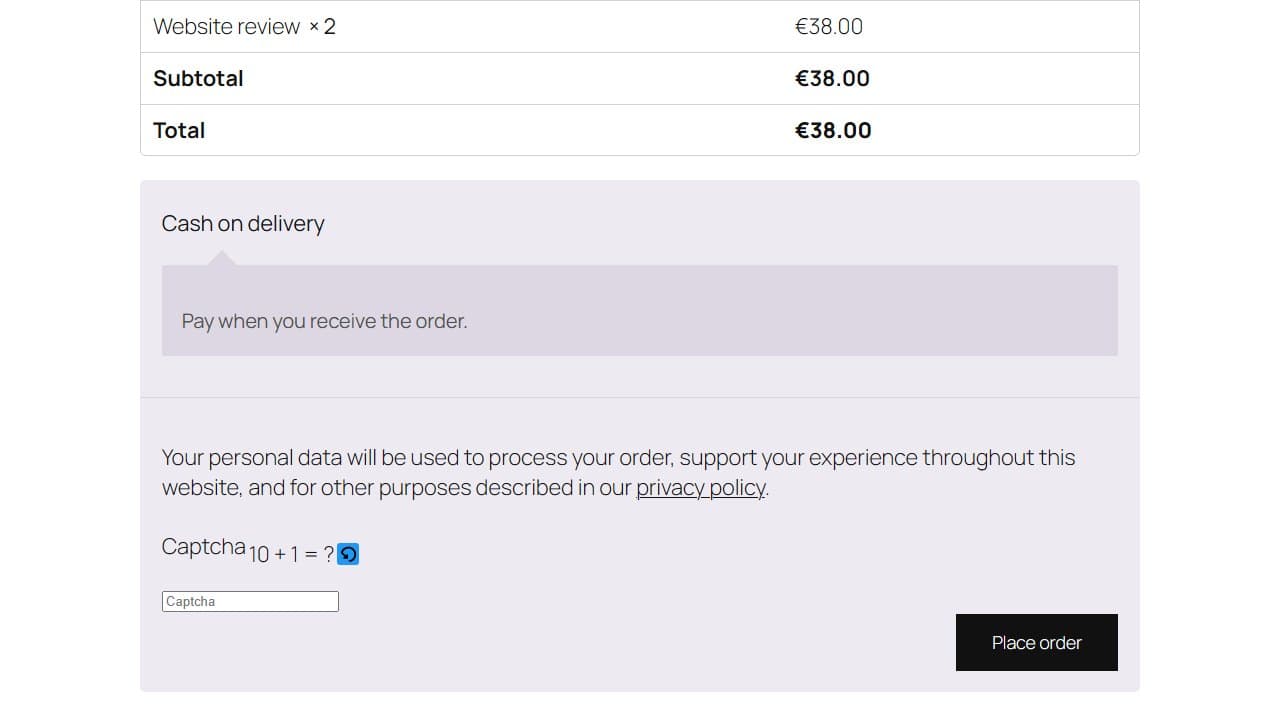
Kot obiskovalec v zasebnem oknu brskalnika dodajte izdelek v košarico in odprite blagajno. Skrbniki in prijavljeni uporabniki privzeto preskočijo vsa preverjanja, zato preizkus med prijavo ničesar ne pokaže. V klasični blagajni je captcha v pregledu naročila, nad gumbom Place order.
Korak 4: Klasična blagajna: preizkusite napačen odgovor
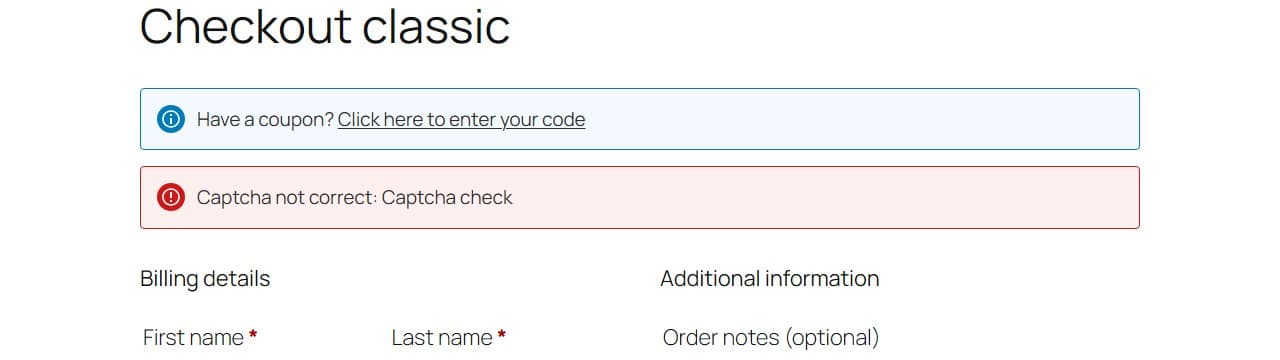
Izpolnite podatke za račun, vnesite napačen odgovor in kliknite Place order. Naročilo ni oddano, na vrhu obrazca pa se pojavi rdeče obvestilo: »Captcha not correct: Captcha check«. S pravilnim odgovorom je naročilo v našem preizkusu šlo skozi in WooCommerce je prikazal stran s prejetim naročilom.
Korak 5: Blokovna blagajna: kje se captcha pojavi
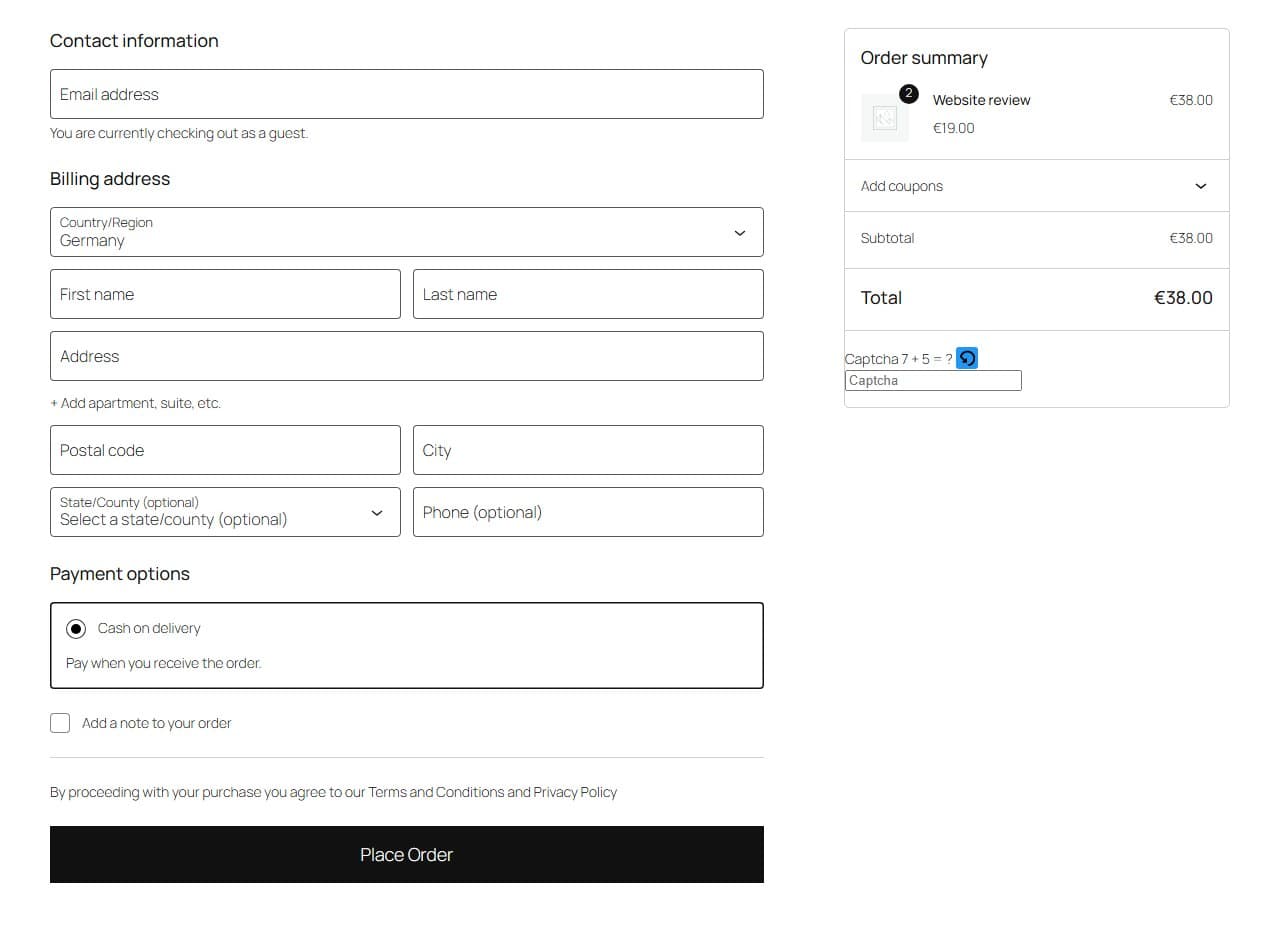
V blokovni blagajni je captcha v povzetku naročila na desni, pod skupno vsoto, ne nad gumbom Place Order.
Korak 6: Blokovna blagajna: preizkusite napačen odgovor
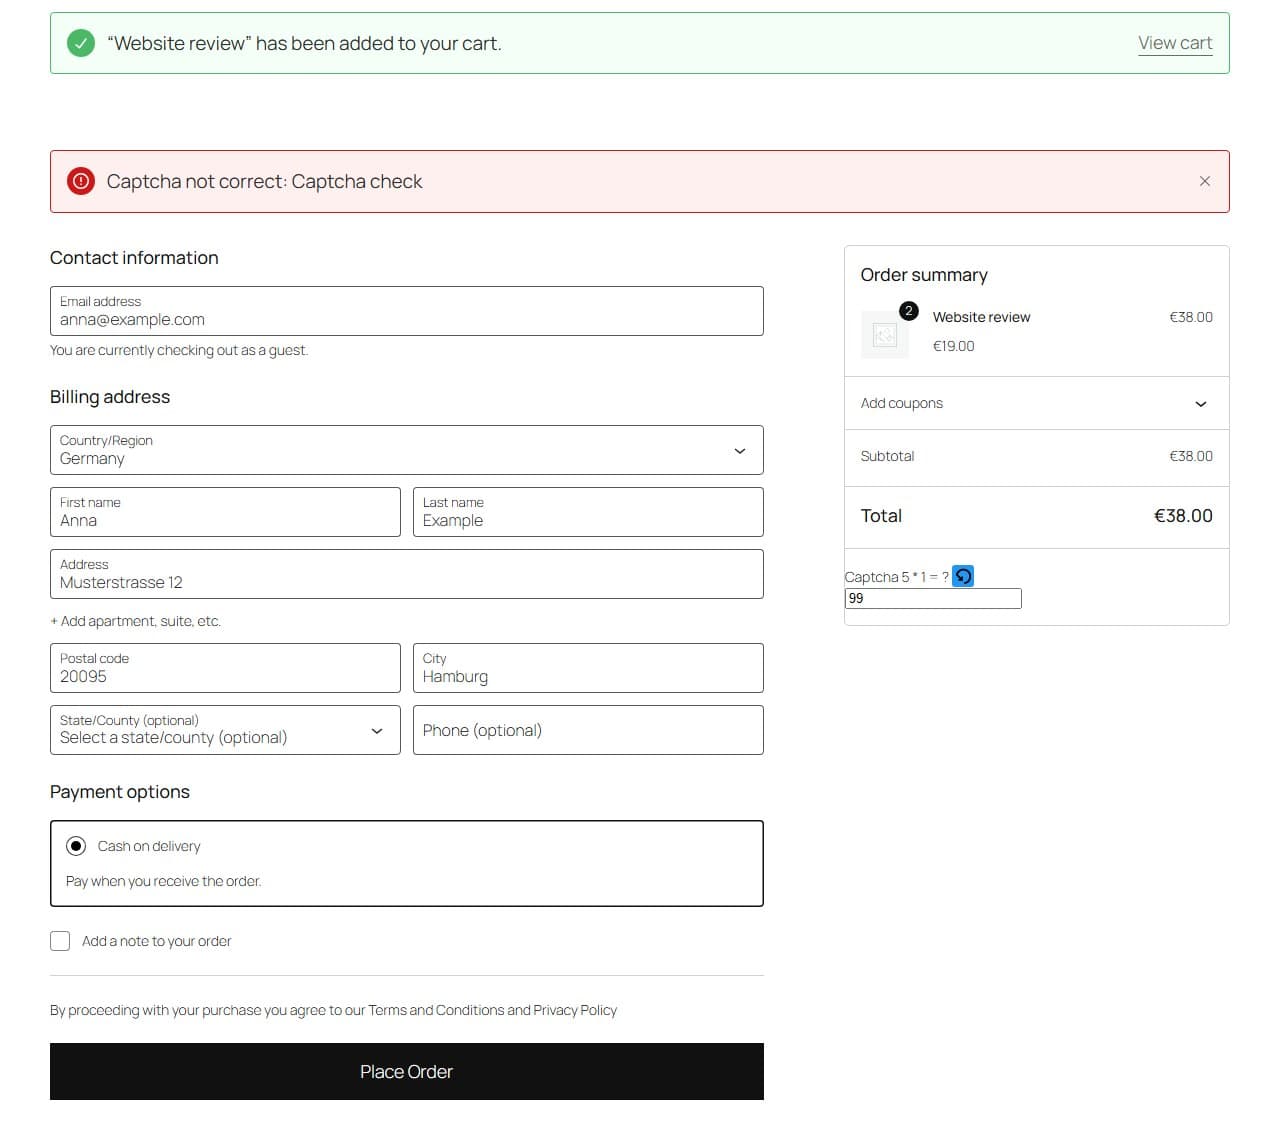
Vnesite napačen odgovor in kliknite Place Order. Nad obrazcem se pojavi rdeča pasica: »Captcha not correct: Captcha check«. Za njo je zahteva blagajne odgovorjena z napako (HTTP 400, koda f12_cf7_captcha_spam_detected) in naročilo ni ustvarjeno. S pravilnim odgovorom je naročilo v našem preizkusu šlo skozi.
Kaj je dobro vedeti
- Če je vaša trgovina v WooCommerce še v načinu »Coming soon«, okno obiskovalca namesto blagajne prikaže stran coming-soon. To smo videli na strani blokovne blagajne. Pred preizkusom trgovino objavite.
- Metoda captcha, časovnik, zaznavanje gibberish in pravila veljajo za blagajno enako kot za vsak drug obrazec. Glejte splošni vodnik za nastavitev.
- Če vtičnik za predpomnjenje ali optimizacijo zadrži JavaScript do prve interakcije, iz tega izločite skripte SilentShield; imena datotek navaja vodnik za WordPress.