Različica 2.5.0 izdelka SilentShield je izdaja o poštenosti, ne o novih stikalih: spreminja, kaj shranjujemo, odkrito pove, kaj štejemo, in navaja, katere vtičnike za obrazce v WordPressu smo res preizkusili. Celoten seznam je v changelogu; ta članek pojasnjuje tri spremembe, ki jih boste verjetno opazili najprej.
Kaj je novega v 2.5.0
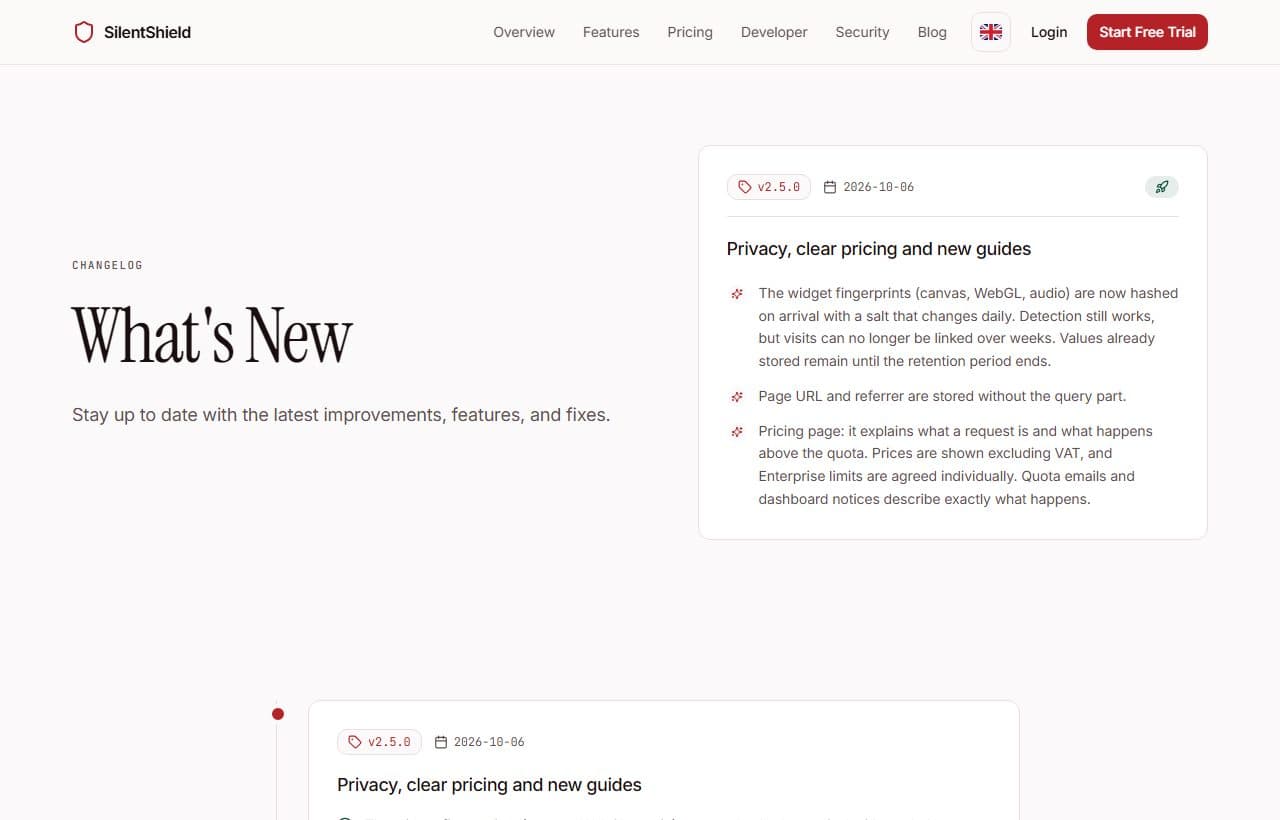
Izdaja zajema štiri področja:
- Zasebnost. Prstni odtisi se shranjujejo s soljo, ki se spremeni vsak dan, shranjeni naslovi strani pa nimajo več query niza.
- Stran s cenikom. Pojasnjuje, kaj je zahteva in kaj se zgodi, ko je mesečna kvota porabljena.
- WordPress. Nov vodnik s preizkusom z resnično in zavrnjeno oddajo ter seznam združljivosti, ki navaja tudi to, kar ne deluje.
- Razvijalska dokumentacija. Nova struktura in primeri API-ja, ki po kopiranju res delujejo.
Prstni odtisi in URL-ji: manj, kar se da povezati
Widget meri prstni odtis elementa canvas, WebGL in zvoka. Doslej so se te vrednosti shranjevale nespremenjene, zato je ista naprava na spletnem mestu vsake stranke in vsak dan ustvarila isto vrednost. To je omogočalo povezovanje obiskov med spletnimi mesti in med tedni, kar je natanko to, česar izdelek, ki spoštuje zasebnost, ne bi smel dopuščati.
Zdaj se vrednosti ob prejemu zgostijo s soljo, ki se spremeni vsak dan. Znotraj enega dne ista naprava še vedno ustvari isto vrednost, zato pravila prepoznajo bota, ki znova in znova pošilja isti prstni odtis. Naslednji dan je vrednost drugačna, zato obiskov ni več mogoče povezovati prek tednov. Vrednosti, shranjene pred spremembo, ostanejo do konca roka hrambe.
Druga sprememba zadeva naslove. URL strani in referrer sta se doslej shranjevala skupaj z query nizom, zato je lahko v shranjeni naslov prišel parameter, kot je ?email=…. Zdaj se shranjujeta brez dela s poizvedbo.
Kaj se šteje za zahtevo
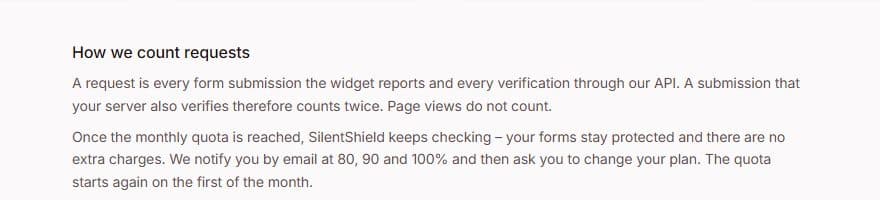
Stran s cenikom zdaj navaja, kaj je zahteva: vsaka oddaja obrazca, ki jo widget sporoči, in vsako preverjanje prek našega API-ja. Oddaja, ki jo preveri tudi vaš strežnik, se zato šteje dvakrat. Ogledi strani se ne štejejo.
Navaja tudi, kaj se zgodi ob omejitvi. Ko je mesečna kvota dosežena, SilentShield še naprej preverja, vaši obrazci ostanejo zaščiteni in dodatnih stroškov ni. Pri 80, 90 in 100 odstotkih prejmete e-pošto, kvota pa se obnovi prvega v mesecu. Cene so prikazane brez DDV, omejitve paketa Enterprise pa se dogovorijo individualno. E-poštna sporočila o kvoti in obvestila na nadzorni plošči opisujejo isto delovanje, zato stran, sporočila in izdelek ne govorijo več različnih stvari.
Kateri obrazci v WordPressu so zaščiteni
Novi vodnik za WordPress vodi skozi namestitev, ustvarjanje ključa in vklop zaščite za posamezne obrazce. Nato pokaže, kako preizkusiti: pošljite eno resnično oddajo iz brskalnika in eno brez brskalnika ter preverite, ali je druga zavrnjena. Razdelek o odpravljanju težav zajema najpogostejše vzroke, na primer manjkajočo povezavo HTTPS.
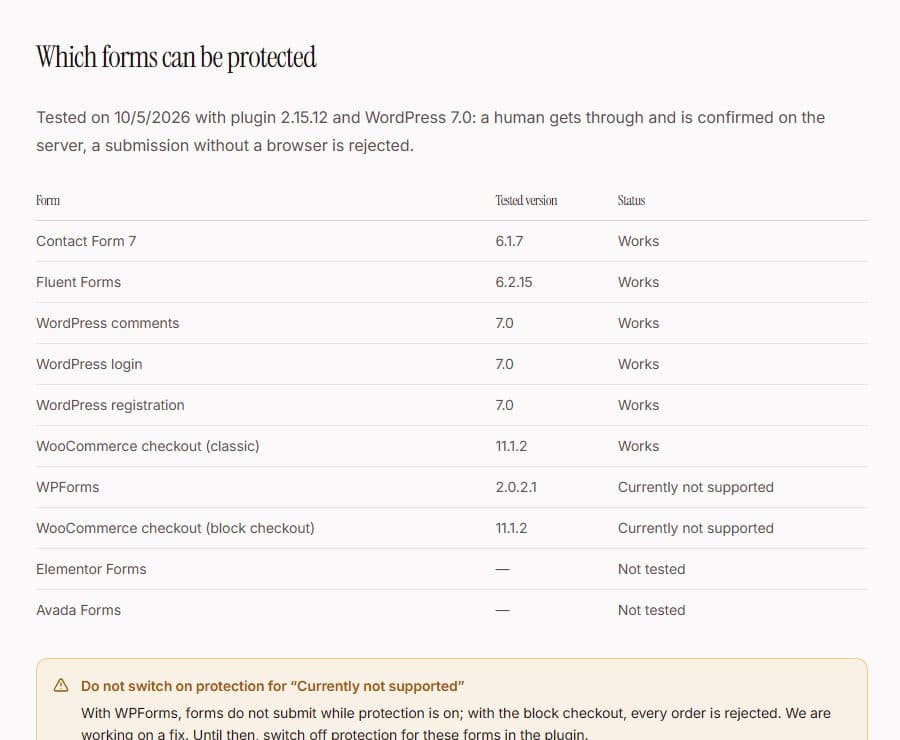
Vodnik se konča s seznamom, preizkušenim 5. oktobra 2026 z različico vtičnika 2.15.12 in WordPressom 7.0. Delujejo Contact Form 7, Fluent Forms, komentarji v WordPressu, obrazci za prijavo in registracijo ter klasična blagajna WooCommerce. Za Contact Form 7 obstaja poseben članek o preprečevanju neželene pošte in preizkušanju obrazca.
Kaj še manjka
Dva vnosa na seznamu imata oznako „Trenutno ni podprto“: WPForms in blokovna blagajna WooCommerce. Pri njiju se obrazci ob vklopljeni zaščiti ne oddajo ali pa je zavrnjeno vsako naročilo. Dokler to ni odpravljeno, v vtičniku izklopite zaščito za te obrazce. Elementor Forms in Avada Forms še nista preizkušena in ne trdimo, da delujeta.
Vse spremembe najdete v changelogu. Če želite preveriti, kaj ustreza vašemu spletnemu mestu, začnite z vodnikom za WordPress ali stranjo s cenikom.