Version 2.5.0 af SilentShield er en udgivelse om ærlighed snarere end nye kontakter: den ændrer, hvad vi gemmer, siger ligeud, hvad vi tæller, og angiver, hvilke formulartilføjelser til WordPress vi faktisk har testet. Den fulde liste findes i ændringsloggen; denne artikel gennemgår de tre ændringer, som du med størst sandsynlighed lægger mærke til.
Nyt i 2.5.0
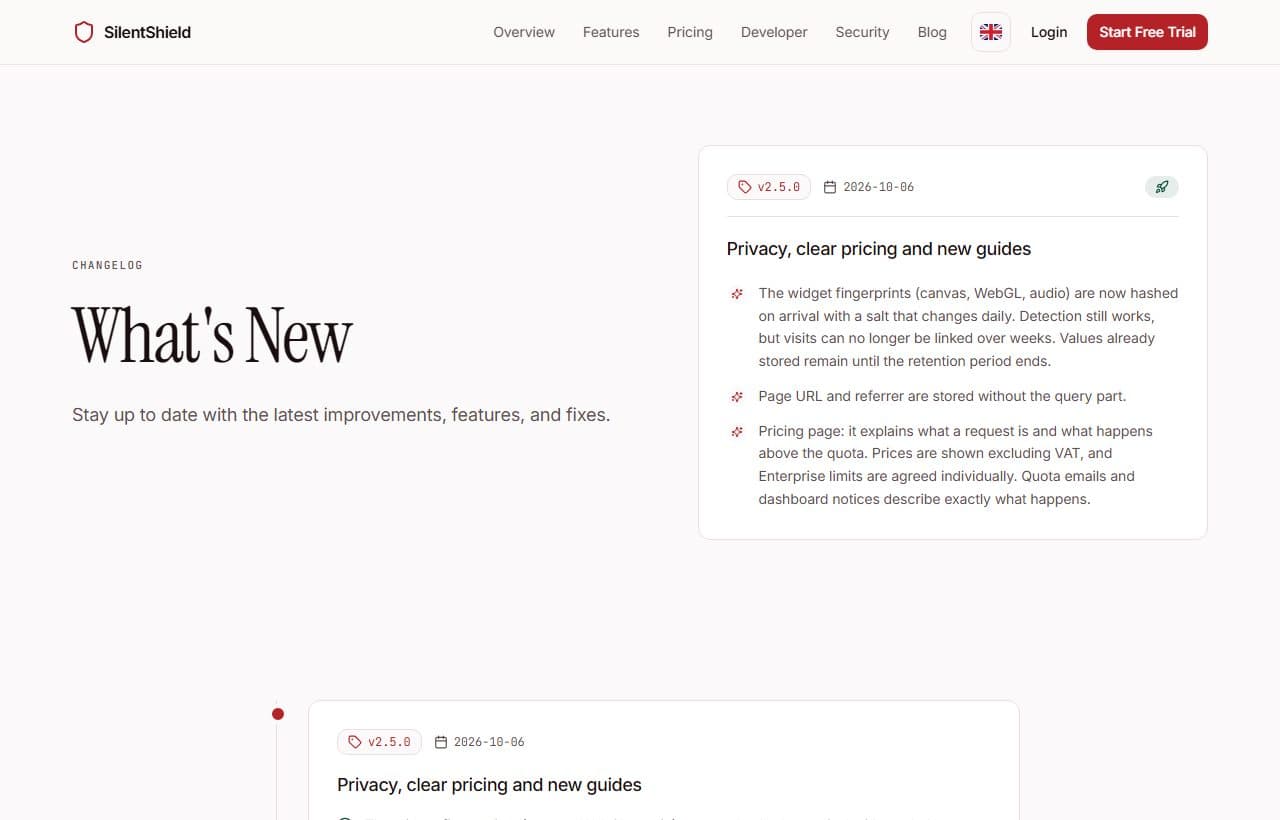
Udgivelsen omfatter fire områder:
- Privatliv. Fingeraftryk gemmes med et salt, der skiftes hver dag, og gemte sideadresser indeholder ikke længere en forespørgselsstreng.
- Prissiden. Den forklarer, hvad en anmodning er, og hvad der sker, når månedskvoten er brugt op.
- WordPress. En ny guide med en test med en reel og en afvist indsendelse samt en kompatibilitetsliste, der også nævner det, der ikke virker.
- Udviklerdokumentation. En ny struktur og API-eksempler, der nu virker, når de kopieres.
Fingeraftryk og URL'er: mindre der kan kobles sammen
Widgetten måler et canvas-, et WebGL- og et lydfingeraftryk. Indtil nu blev disse værdier gemt uændret, så den samme enhed gav den samme værdi på hver kundes websted og hver dag. Det gjorde det muligt at koble besøg sammen på tværs af websteder og uger, hvilket et privatlivsvenligt produkt ikke bør tillade.
Nu hashes værdierne ved modtagelsen med et salt, der skiftes hver dag. Inden for samme dag giver den samme enhed stadig den samme værdi, og det er netop det, der gør, at regler opdager en bot, som sender det samme fingeraftryk igen og igen. Næste dag er værdien en anden, så besøg ikke længere kan kobles sammen over uger. Værdier, der blev gemt før ændringen, bliver liggende, indtil opbevaringsperioden udløber.
Den anden ændring vedrører adresser. Sidens URL og referreren blev tidligere gemt inklusive forespørgselsstrengen, og en forespørgsel som ?email=… kunne ende i den gemte adresse. Nu gemmes de uden forespørgselsdelen.
Hvad der tæller som en anmodning
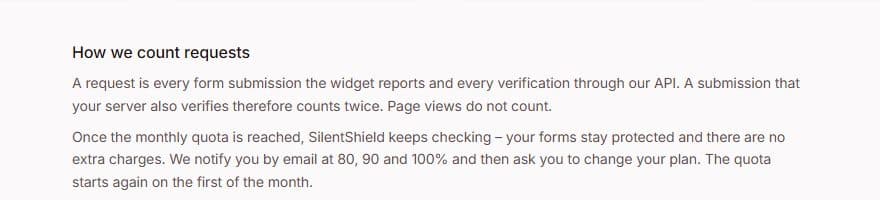
Prissiden angiver nu, hvad en anmodning er: hver formularindsendelse, som widgetten rapporterer, og hver verifikation via vores API. En indsendelse, som også din server verificerer, tæller derfor to gange. Sidevisninger tæller ikke.
Siden angiver også, hvad der sker ved grænsen. Når månedskvoten er nået, fortsætter SilentShield med at kontrollere, formularerne forbliver beskyttede, og der opstår ingen ekstra gebyrer. Der sendes en e-mail ved 80, 90 og 100 procent, og kvoten starter forfra den første i måneden. Priserne vises ekskl. moms, og grænserne for Enterprise aftales individuelt. Kvotemails og meddelelserne i dashboardet beskriver den samme adfærd, så siden, mailene og produktet ikke længere siger forskellige ting.
Hvilke WordPress-formularer der er beskyttet
Den nye WordPress-guide gennemgår installation, oprettelse af nøglen og aktivering af beskyttelsen pr. formular. Derefter viser den, hvordan man tester: send en reel indsendelse fra en browser og en uden browser, og kontroller, at den anden afvises. Et afsnit om fejlfinding dækker de hyppigste årsager, for eksempel en manglende HTTPS-forbindelse.
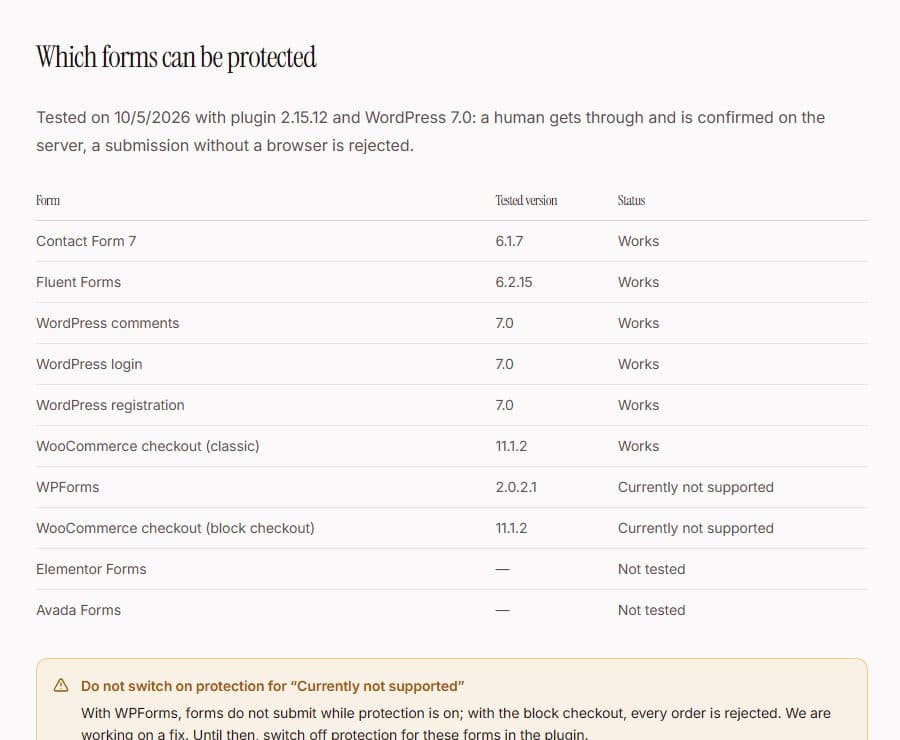
Guiden slutter med en liste, der blev testet den 5. oktober 2026 med tilføjelsesversion 2.15.12 og WordPress 7.0. Contact Form 7, Fluent Forms, WordPress' kommentar-, login- og registreringsformularer samt den klassiske WooCommerce-kasse virker. Til Contact Form 7 findes der en separat artikel om at forhindre spam og teste formularen.
Hvad der stadig mangler
To poster på listen lyder »Understøttes ikke i øjeblikket«: WPForms og WooCommerce' blokkasse. Med dem kan formularer ikke indsendes, mens beskyttelsen er slået til, eller også afvises hver bestilling. Indtil det er rettet, bør beskyttelsen slås fra for disse formularer i tilføjelsen. Elementor Forms og Avada Forms er endnu ikke testet, og vi påstår ikke, at de virker.
Alle ændringer kan ses i ændringsloggen. For at finde ud af, hvad der passer til dit websted, er WordPress-guiden eller prissiden et godt sted at starte.