Версия 2.5.0 на SilentShield е издание за честността, а не за нови превключватели: променя какво съхраняваме, казва открито какво броим и посочва кои добавки за формуляри в WordPress сме тествали наистина. Пълният списък е в списъка с промените; тази статия обяснява трите промени, които най-вероятно ще забележите.
Какво е новото в 2.5.0
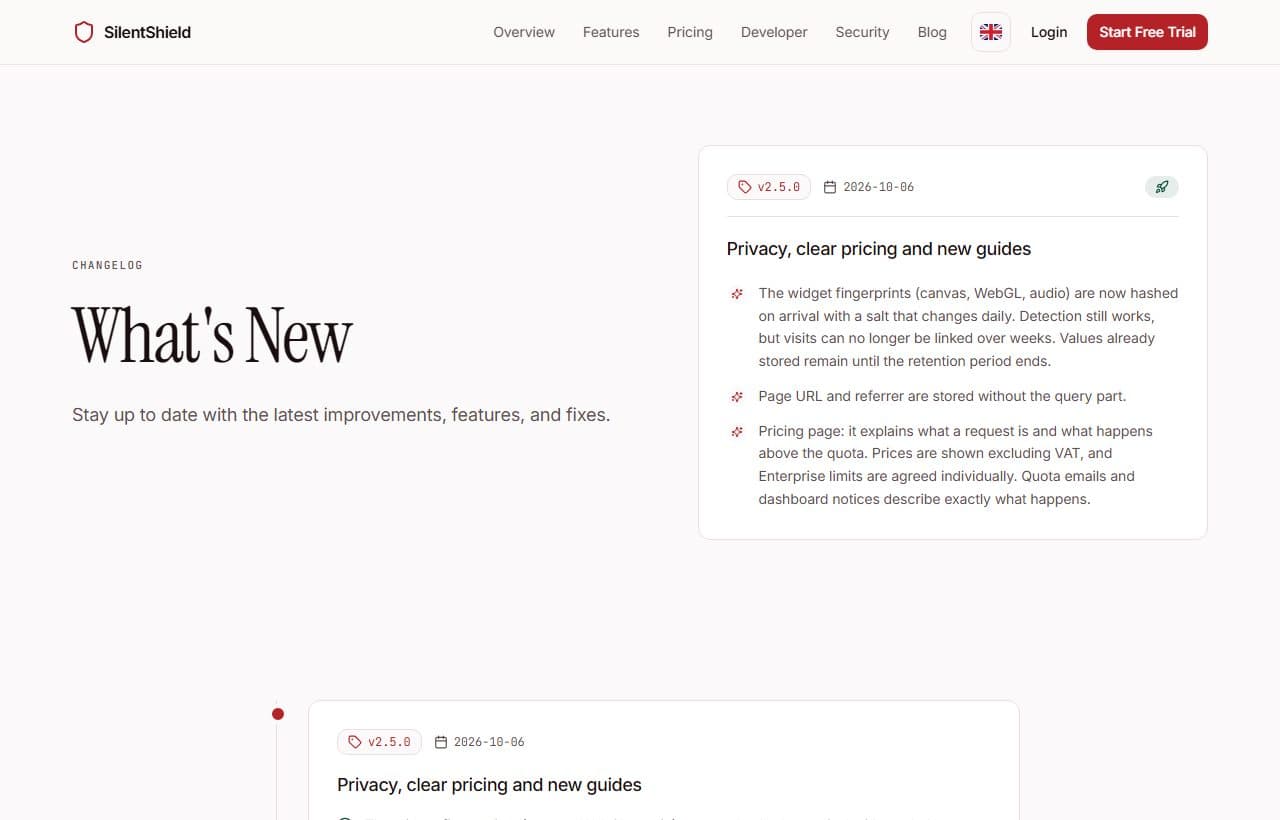
Изданието обхваща четири области:
- Поверителност. Отпечатъците се съхраняват със сол, която се сменя всеки ден, а съхраняваните адреси на страници вече не съдържат query string.
- Страница с цените. Обяснява какво е заявка и какво се случва, когато месечната квота се изчерпи.
- WordPress. Ново ръководство с тест с едно реално и едно отхвърлено изпращане и списък за съвместимост, който назовава и това, което не работи.
- Документация за разработчици. Нова структура и примери за API, които вече работят при копиране.
Отпечатъци и URL адреси: по-малко, което може да се свърже
Уиджетът измерва canvas отпечатък, WebGL отпечатък и аудио отпечатък. Досега тези стойности се съхраняваха непроменени, така че едно и също устройство даваше една и съща стойност на сайта на всеки клиент и във всеки ден. Това позволяваше посещенията да се свързват между сайтове и в продължение на седмици, а точно това един продукт, съобразен с поверителността, не бива да допуска.
Сега стойностите се хешират при получаване със сол, която се сменя всеки ден. В рамките на един ден едно и също устройство продължава да дава същата стойност и това позволява на правилата да забележат бот, който изпраща отново и отново един и същ отпечатък. На следващия ден стойността е различна, така че посещенията вече не могат да се свържат в продължение на седмици. Стойностите, съхранени преди промяната, остават до края на срока на съхранение.
Втората промяна засяга адресите. URL адресът на страницата и референтът се съхраняваха заедно с query string и параметър като ?email=… можеше да попадне в съхранявания адрес. Сега те се съхраняват без частта със заявката.
Какво се брои за заявка
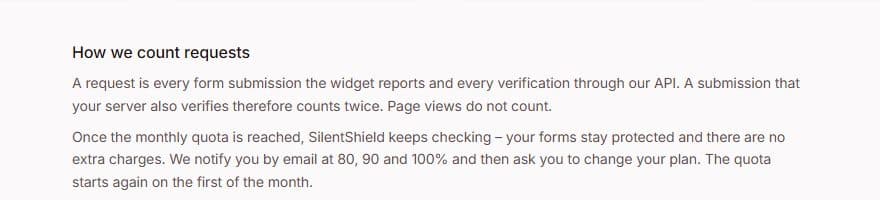
Страницата с цените вече казва какво е заявка: всяко изпращане на формуляр, отчетено от уиджета, и всяка проверка чрез нашия API. Изпращане, което и вашият сървър проверява, следователно се брои два пъти. Показванията на страници не се броят.
Там е описано и какво се случва при лимита. Щом месечната квота бъде достигната, SilentShield продължава да проверява, формулярите ви остават защитени и няма допълнителни такси. Получавате имейл при 80, 90 и 100 процента, а квотата започва отначало на първо число на месеца. Цените са показани без ДДС, а лимитите за Enterprise се договарят индивидуално. Имейлите за квотата и известията в таблото описват същото поведение, така че страницата, имейлите и продуктът вече не твърдят различни неща.
Кои формуляри в WordPress са защитени
Новото ръководство за WordPress преминава през инсталирането, създаването на ключа и включването на защитата за всеки формуляр поотделно. След това показва как да тествате: изпратете едно реално изпращане от браузър и едно без браузър и проверете дали второто е отхвърлено. Раздел за отстраняване на проблеми описва най-честите причини, като липсваща HTTPS връзка.
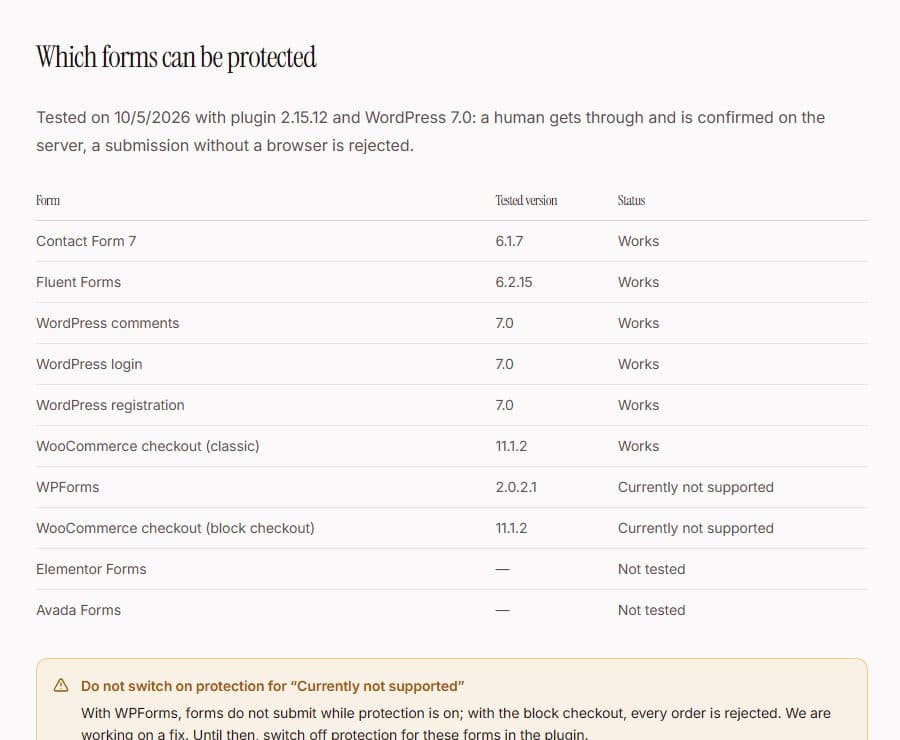
Ръководството завършва със списък, тестван на 5 октомври 2026 г. с версия на добавката 2.15.12 и WordPress 7.0. Работят Contact Form 7, Fluent Forms, коментарите в WordPress, формулярите за вход и регистрация, както и класическото плащане в WooCommerce. За Contact Form 7 има отделна статия за предотвратяването на спам и тестването на формуляра.
Какво все още липсва
Два реда в списъка гласят „В момента не се поддържа“: WPForms и плащането в WooCommerce, базирано на блокове. При тях формулярите не се изпращат, докато защитата е включена, или всяка поръчка се отхвърля. Дотогава, докато това не бъде поправено, изключете защитата за тези формуляри в добавката. Elementor Forms и Avada Forms още не са тествани и не твърдим, че работят.
За да видите всичко, което се е променило, прочетете списъка с промените. За да проверите кое подхожда на вашия сайт, започнете с ръководството за WordPress или със страницата с цените.