SilentShield versija 2.5.0 – tai leidimas, skirtas sąžiningumui, o ne naujiems jungikliams: jis keičia, ką saugome, aiškiai pasako, ką skaičiuojame, ir nurodo, kuriuos WordPress formų papildinius iš tikrųjų išbandėme. Visas sąrašas pateiktas pakeitimų žurnale; šiame straipsnyje aptariami trys pakeitimai, kuriuos greičiausiai pastebėsite.
Kas naujo 2.5.0 versijoje
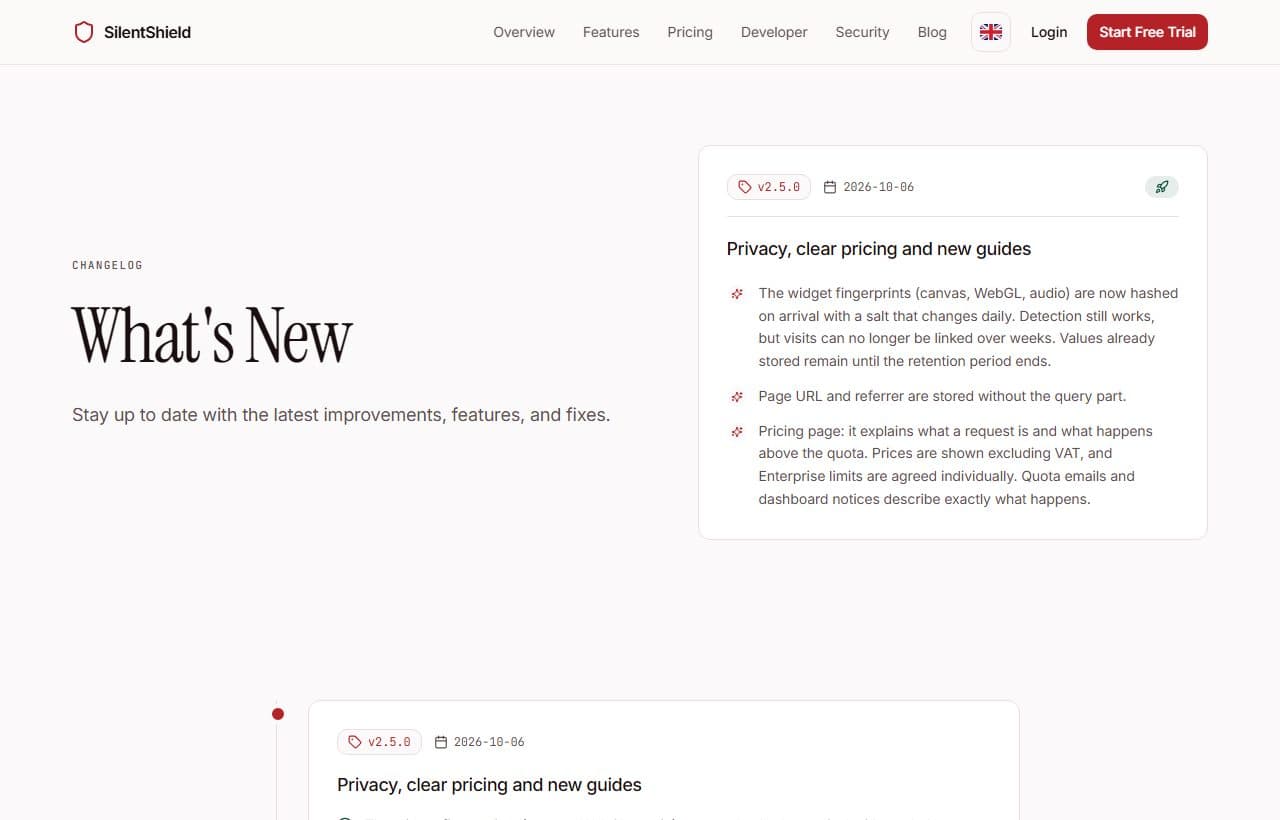
Leidimas apima keturias sritis:
- Privatumas. Pirštų atspaudai saugomi su kasdien keičiama druska, o saugomuose puslapių adresuose nebelieka užklausos eilutės.
- Kainų puslapis. Jame paaiškinama, kas yra užklausa ir kas vyksta, kai išnaudojama mėnesio kvota.
- WordPress. Naujas vadovas su testu, naudojančiu tikrą ir atmestą siuntimą, bei suderinamumo sąrašas, kuriame nurodoma ir tai, kas neveikia.
- Kūrėjų dokumentacija. Nauja struktūra ir API pavyzdžiai, kurie dabar veikia juos nukopijavus.
Pirštų atspaudai ir URL: mažiau susiejamų duomenų
Įskiepis matuoja canvas, WebGL ir garso pirštų atspaudus. Iki šiol šios reikšmės buvo saugomos nepakeistos, todėl tas pats įrenginys kiekvieno kliento svetainėje ir kiekvieną dieną sukurdavo tą pačią reikšmę. Tai leido susieti apsilankymus skirtingose svetainėse ir per kelias savaites, o to privatumui palankus produktas neturėtų leisti.
Dabar reikšmės gavimo metu maišomos su kasdien keičiama druska. Per vieną dieną tas pats įrenginys vis dar sukuria tą pačią reikšmę, ir būtent dėl to taisyklės pastebi robotą, kuris siunčia tą patį pirštų atspaudą vėl ir vėl. Kitą dieną reikšmė jau kita, todėl apsilankymų nebegalima susieti per kelias savaites. Prieš pakeitimą išsaugotos reikšmės lieka iki saugojimo laikotarpio pabaigos.
Antrasis pakeitimas susijęs su adresais. Puslapio URL ir nukreipėjas (referrer) anksčiau būdavo saugomi kartu su užklausos eilute, todėl tokia užklausa kaip ?email=… galėjo patekti į išsaugotą adresą. Dabar jie saugomi be užklausos dalies.
Kas laikoma užklausa
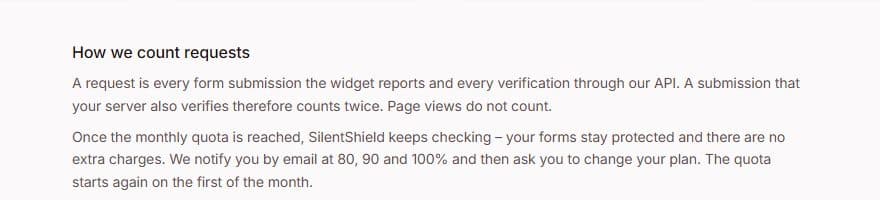
Kainų puslapyje dabar nurodyta, kas yra užklausa: kiekvienas įskiepio praneštas formos siuntimas ir kiekvienas patikrinimas per mūsų API. Todėl siuntimas, kurį patikrina ir jūsų serveris, skaičiuojamas du kartus. Puslapių peržiūros neskaičiuojamos.
Taip pat nurodyta, kas vyksta ties riba. Pasiekus mėnesio kvotą, SilentShield toliau tikrina, formos lieka apsaugotos ir papildomų mokesčių nėra. Gausite el. laišką pasiekus 80, 90 ir 100 procentų, o kvota prasideda iš naujo pirmą mėnesio dieną. Kainos pateikiamos be PVM, o Enterprise ribos sutariamos individualiai. Kvotų el. laiškai ir pranešimai valdymo skydelyje apibūdina tą patį elgesį, todėl puslapis, laiškai ir produktas nebesako skirtingų dalykų.
Kurios WordPress formos apsaugotos
Naujame WordPress vadove aprašomas diegimas, rakto sukūrimas ir apsaugos įjungimas kiekvienai formai atskirai. Toliau parodoma, kaip testuoti: išsiųskite vieną tikrą formą naršyklėje ir vieną be naršyklės bei patikrinkite, ar antroji atmetama. Trikčių šalinimo skyrius apima dažniausias priežastis, pavyzdžiui, trūkstamą HTTPS ryšį.
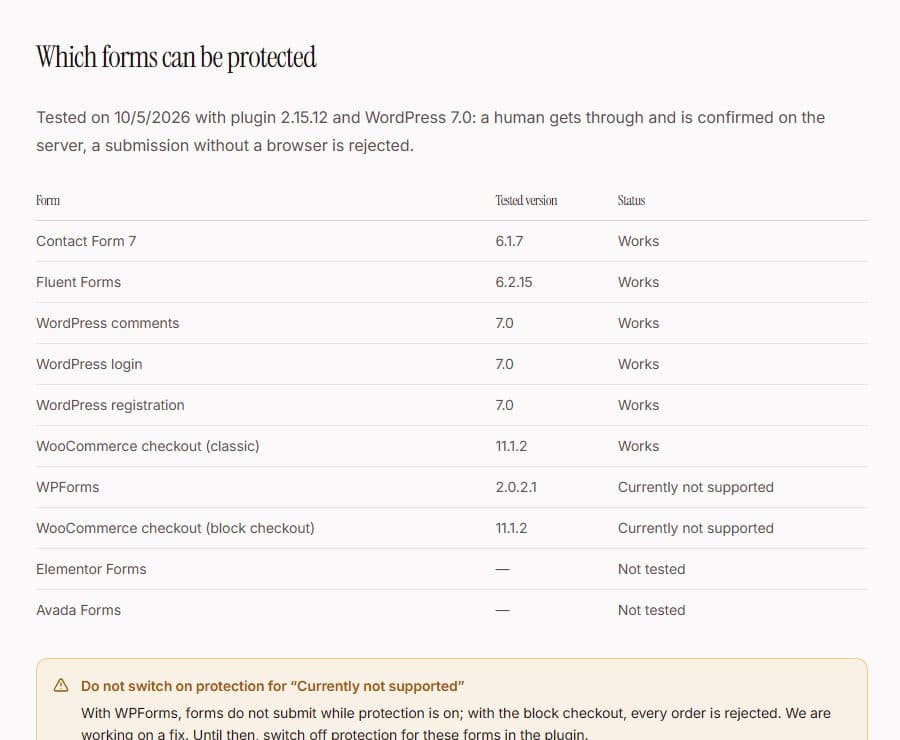
Vadovas baigiasi sąrašu, kuris išbandytas 2026 m. spalio 5 d. su papildinio versija 2.15.12 ir WordPress 7.0. Veikia Contact Form 7, Fluent Forms, WordPress komentarų, prisijungimo ir registracijos formos bei klasikinis WooCommerce atsiskaitymas. Apie Contact Form 7 yra atskiras straipsnis, kaip išvengti šlamšto ir išbandyti formą.
Ko dar trūksta
Du sąrašo įrašai pažymėti „Šiuo metu nepalaikoma“: WPForms ir WooCommerce blokinis atsiskaitymas. Su jais, kai apsauga įjungta, formos neišsiunčiamos arba atmetamas kiekvienas užsakymas. Kol tai neištaisyta, šioms formoms papildinyje apsaugą reikia išjungti. Elementor Forms ir Avada Forms dar neišbandytos, ir mes nesakome, kad jos veikia.
Visus pakeitimus rasite pakeitimų žurnale. Norėdami sužinoti, kas tinka jūsų svetainei, pradėkite nuo WordPress vadovo arba kainų puslapio.