A SilentShield 2.5.0-s verziója a tisztességről szól, nem új kapcsolókról: megváltoztatja, mit tárolunk, nyíltan megmondja, mit számolunk, és megnevezi, mely WordPress-űrlapbővítményeket próbáltuk ki valójában. A teljes lista a changelogban olvasható; ez a cikk a három legvalószínűbben észrevehető változást magyarázza el.
Mi újdonság a 2.5.0-ban
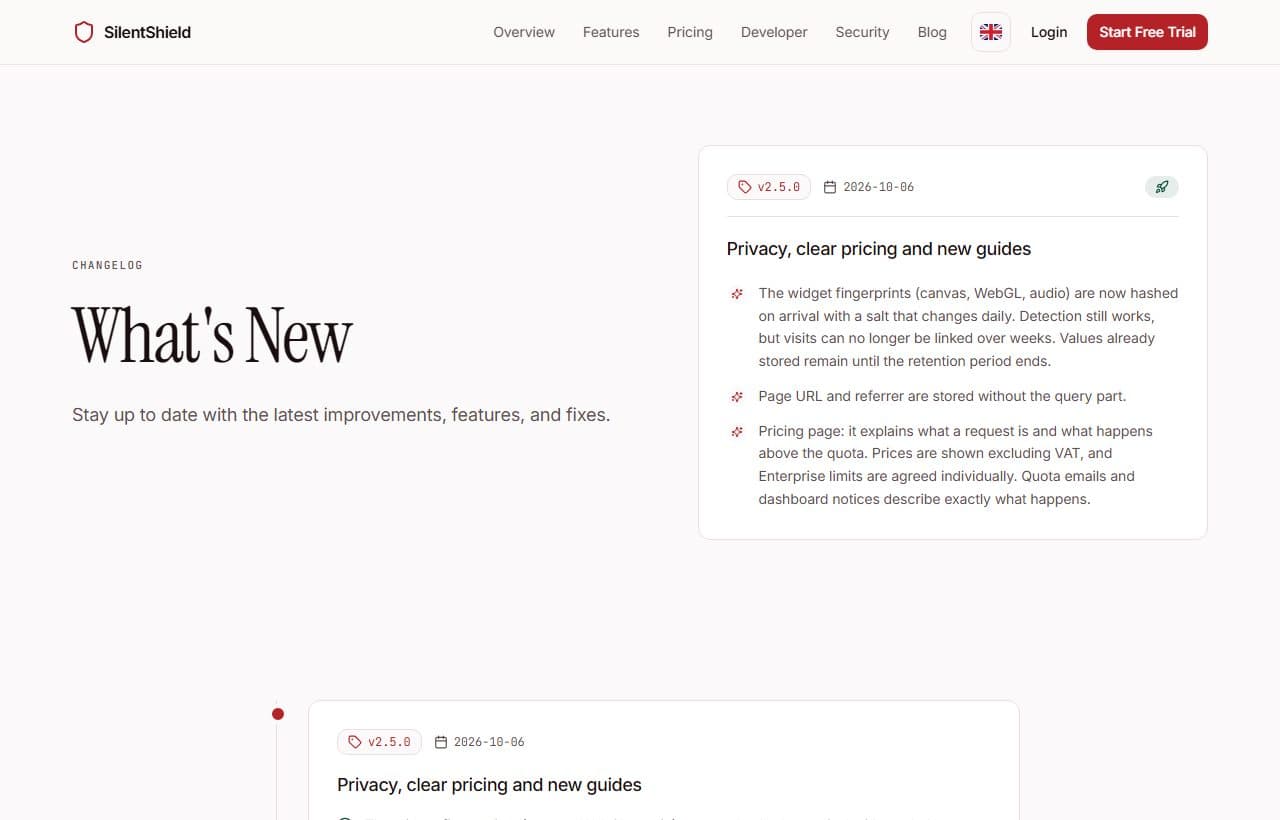
A kiadás négy területet érint:
- Adatvédelem. Az ujjlenyomatokat naponta változó sóval tároljuk, a tárolt oldalcímek pedig már nem tartalmaznak query stringet.
- Árazási oldal. Elmagyarázza, mi számít kérésnek, és mi történik a havi kvóta elfogyása után.
- WordPress. Új útmutató egy valódi és egy elutasított beküldéssel végzett teszttel, valamint kompatibilitási lista, amely azt is megnevezi, ami nem működik.
- Fejlesztői dokumentáció. Új szerkezet és API-példák, amelyek másolás után valóban működnek.
Ujjlenyomatok és URL-ek: kevesebb az összekapcsolható adat
A widget canvas-, WebGL- és hangujjlenyomatot mér. Eddig ezeket az értékeket változatlanul tároltuk, így ugyanaz az eszköz minden ügyfél webhelyén és minden nap ugyanazt az értéket adta. Ez lehetővé tette a látogatások összekapcsolását webhelyek és hetek között, pedig pontosan ezt nem szabad megengednie egy adatvédelmi szempontból barátságos terméknek.
Mostantól az értékeket érkezéskor naponta változó sóval hash-eljük. Egy napon belül ugyanaz az eszköz továbbra is ugyanazt az értéket adja, és ennek köszönhetően a szabályok felismerik azt a botot, amely újra és újra ugyanazt az ujjlenyomatot küldi. A következő napon az érték más, így a látogatások hetekre visszamenőleg már nem kapcsolhatók össze. A változás előtt tárolt értékek a megőrzési idő végéig megmaradnak.
A második változás a címeket érinti. Az oldal URL-jét és a referrert eddig a query stringgel együtt tároltuk, ezért egy ?email=… típusú paraméter is bekerülhetett a tárolt címbe. Mostantól a lekérdezési rész nélkül tároljuk őket.
Mi számít kérésnek
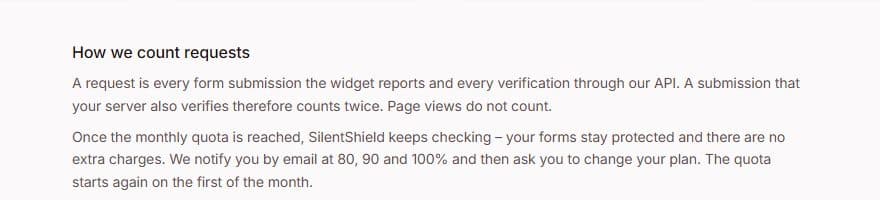
Az árazási oldal most megmondja, mi a kérés: minden olyan űrlapbeküldés, amelyet a widget jelent, és minden ellenőrzés a mi API-nkon keresztül. Az a beküldés, amelyet a szerver is ellenőriz, ezért kétszer számít. Az oldalmegtekintések nem számítanak.
Az is olvasható, mi történik a korlátnál. Ha a havi kvóta elfogy, a SilentShield tovább ellenőriz, az űrlapok védettek maradnak, és nincs felár. 80, 90 és 100 százaléknál e-mailt kap, a kvóta pedig a hónap elsején újraindul. Az árak áfa nélkül szerepelnek, az Enterprise korlátait egyedileg egyeztetjük. A kvótaértesítő e-mailek és az irányítópult üzenetei ugyanezt a működést írják le, így az oldal, a levelek és a termék már nem mond ellentmondó dolgokat.
Mely WordPress-űrlapok védettek
Az új WordPress-útmutató végigvezet a telepítésen, a kulcs létrehozásán és a védelem űrlaponkénti bekapcsolásán. Ezután megmutatja a tesztelést: küldjön egy valódi beküldést böngészőből és egyet böngésző nélkül, majd ellenőrizze, hogy a második elutasításra kerül-e. A hibaelhárítási rész a leggyakoribb okokat tárgyalja, például a hiányzó HTTPS-kapcsolatot.
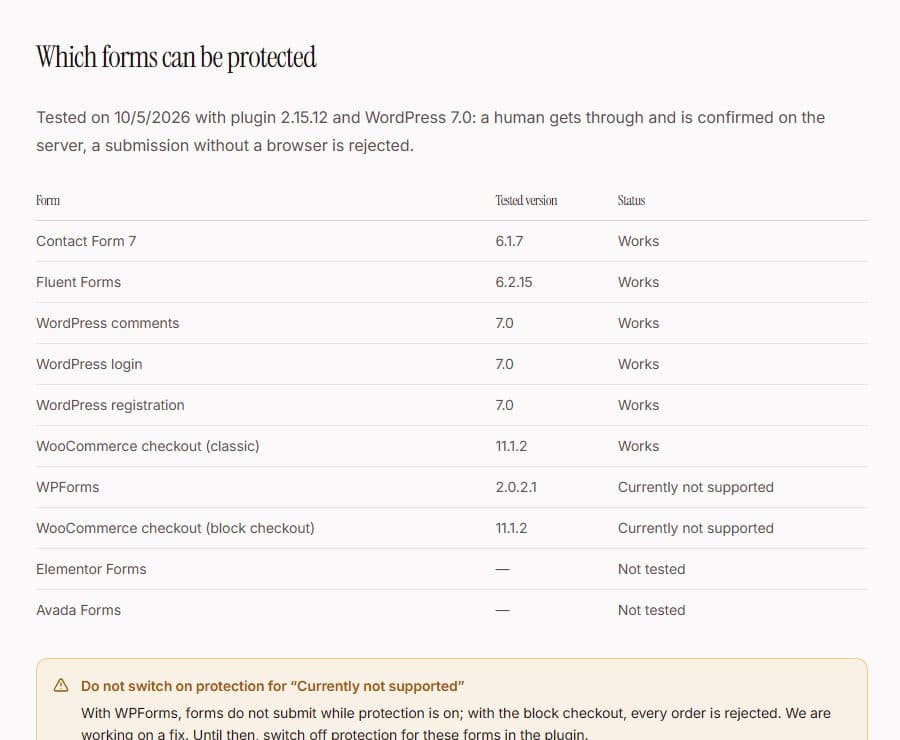
Az útmutató egy olyan listával zárul, amelyet 2026. október 5-én teszteltünk a bővítmény 2.15.12-es verziójával és a WordPress 7.0-val. Működik a Contact Form 7, a Fluent Forms, a WordPress-hozzászólások, a bejelentkezési és regisztrációs űrlapok, valamint a klasszikus WooCommerce-pénztár. A Contact Form 7-hez külön cikk szól a spam megelőzéséről és az űrlap teszteléséről.
Mi hiányzik még
A lista két tétele így szól: „Jelenleg nem támogatott”: a WPForms és a WooCommerce blokkos pénztára. Ezeknél bekapcsolt védelem mellett az űrlapok nem küldhetők el, vagy minden rendelés elutasításra kerül. Amíg ez nincs javítva, kapcsolja ki a védelmet ezeknél az űrlapoknál a bővítményben. Az Elementor Forms és az Avada Forms még nincs tesztelve, és nem állítjuk, hogy működnek.
Az összes változást a changelogban olvashatja. Ha ellenőrizni szeretné, mi illik az Ön webhelyéhez, kezdje a WordPress-útmutatóval vagy az árazási oldallal.